严重漏洞
PwnEscape:虚拟机发出的包,带出了宿主机内存宿主机替虚拟机补算网络校验和,却把结果写进了已经检查过的 IPv4 包头。包头随之声称自己更长,后面的分片代码照着这个长度复制。在研究者展示的案例中,多复制的 32 字节将宿主内存带了出去。CVE-2026-99999 的修复要装在宿主机上,只更新虚拟机里的系统无效。
- 标识
- CVE-2026-99999
最新研究
你的 PHP 站点即使要求登录,也可能被一个不带凭据的请求打穿。漏洞不在你的应用代码里,在 PHP 处理请求的机制里:内存耗尽时的退出方式会留下半初始化的请求数据,跨请求的旧状态又会指向已经释放的内存。两个洞都发生在应用代码开始执行之前,Apache mod_php 已有利用演示。
严重漏洞
PwnEscape:虚拟机发出的包,带出了宿主机内存宿主机替虚拟机补算网络校验和,却把结果写进了已经检查过的 IPv4 包头。包头随之声称自己更长,后面的分片代码照着这个长度复制。在研究者展示的案例中,多复制的 32 字节将宿主内存带了出去。CVE-2026-99999 的修复要装在宿主机上,只更新虚拟机里的系统无效。
高事件调查
AdFection:广告怎样把间谍软件送到设备上广告被加载时,里面的代码就可能开始运行。Citizen Lab 与 Confiant 的新调查把广告投放、挑选设备和间谍软件感染连在一起,还发现部分广告直接收集网站自己的登录会话。防守要看广告拿到了什么权限,单靠提醒用户别点链接已经顾不到这条路径。
严重漏洞
Ghostscript:一张 PDF 预览,怎样写穿内存Wordfence 的测试 PDF 使 Ghostscript 向 256 字节的行缓冲写入 1,024 字节,研究者又在专建的 WordPress 上传站点中把这项错误发展成代码执行。风险随上传文件抵达系统转换程序,更新插件不会自动修补这条路径。
严重研究
DIVD 入侵复盘:19 分钟告警,19 小时响应荷兰漏洞披露机构 DIVD 的工单系统被攻破后,监控 19 分钟就发出告警,首次响应却用了 19 小时。在线用户的登录凭证随报错泄露,攻击由此走到服务器最高权限。补丁已经发布,仍在调查的工单外传范围决定了后续需要通知哪些人。
高漏洞
Calc 打开表格,为什么会加载远程程序LibreOffice 与 OpenOffice 的两项 JDBC 漏洞,让 Java 与 JDBC 可用的受影响旧版 Calc 按文档指定的位置加载数据库驱动,打开表格的电脑便可能执行远程代码。LibreOffice 当前可更新到 26.8.1,OpenOffice 的正式版 4.1.16 仍受影响,应先禁用 Java 集成。
高恶意软件
Midnight Mimosa:新手机里,谁在替你安装应用Bitdefender 新披露的 Midnight Mimosa 研究发现,一批 Android 手机的预装系统组件能自行安装应用、授予权限,再把设备用于广告欺诈或住宅代理。组件已经获得系统信任,普通卸载和恢复出厂设置难以清除它,处理需要回到设备固件的来源。
高恶意软件
ClingSTUN:路由器后门的两条连接ClingSTUN 利用旧漏洞控制联网设备,借公共 STUN 查询公网地址,再从另一条 TCP 连接接收命令。公共服务器仍可正常提供服务,排查要追到发起连接的进程和设备上的驻留程序。
严重研究
Manus:警告出现时,邮件里的代码已执行Salt Labs 近期公开的研究记录,Manus 曾把邮件中的混淆代码当作解码任务执行,随后才要求用户批准,研究者由此进入带有连接器凭据的用户沙箱。研究报告称问题已解决,这次失误仍说明审批必须守在第一次执行之前。
严重漏洞
Atlassian:图片入口为什么能读到 Crowd 应用密码Atlassian 八款自托管产品的受影响旧版本允许公开资源入口读取应用目录中的内部文件,部分 Crowd 单点登录部署的应用密码可能因此泄露。处置需要安装厂商完整修补包并更新所有节点,已经外泄的应用凭据还需要单独处理。
高恶意软件
PoeLLM 把控制地址藏进诗里PoeLLM 从 GitHub 上的诗句计算控制服务器地址,把遭入侵的 AI 与开源服务主机用于挖矿和继续攻击。处置需要同时切断恶意进程、收紧服务入口并修复权限问题,追着旧 IP 封禁会留下重新连接的机会。
严重区块链
Mezo:签名验证过了,合约为何认错了人Mezo 的 veBTC 用户在 10 月 5 日被转走 37 个锁仓凭证,涉及约 5.52 BTC。攻击者签署了自己的请求,跨库执行时却被当成资产主人。项目随后通过升级停用了这条代付路径。
严重漏洞
Ahsay 备份服务器里的假 EdgeAhsayCBS 的两个漏洞已被串联利用,攻击者把备份服务器变成运行挖矿程序的主机。曾被列为安全版本的 10.3.4.0 仍受影响,厂商现要求安装新的热修复。新补丁针对认证绕过入口,已经遭入侵的主机还需要排查和清理网页后门。
严重漏洞
GitLab 满分漏洞,错在正则编译的那一步CVE-2026-97229 影响 GitLab CE/EE 的三个维护分支,特定条件下可能经 CI/CD 正则编译触发未认证服务器代码执行,厂商评分为 10.0。当前应安装含运行时修补的完整 GitLab 包,更新到 19.2.8、19.3.5 或 19.4.2,不能只更新 Runner。
严重区块链
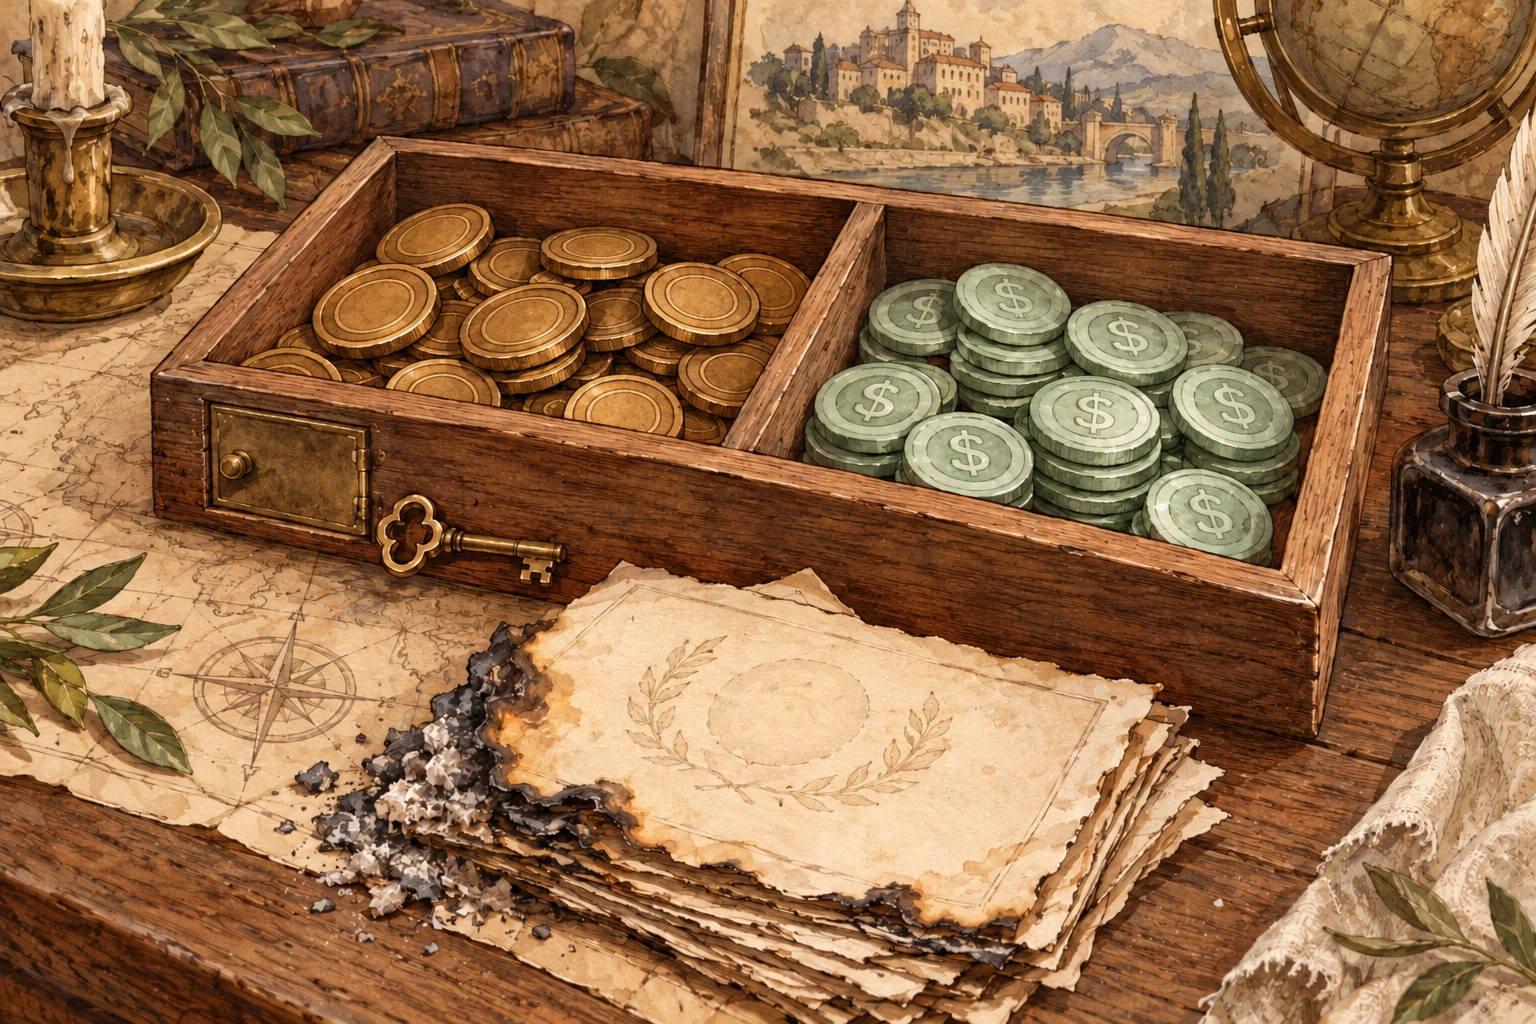
79AU:烧毁的 LP,拦不住代币管理员79AU 在 10 月 7 日遭遇资金抽取:特权地址先从交易池取走代币,收币地址再卖回池中换走 USDT。大量 LP 已送入销毁地址,代币合约仍保留另一条改动池余额的权限。项目随后宣布收回 15,000 BNB 并完成安全加固。归还交易已经落链,持币人还需要知道剩余管理员能力和补池资金去向。
高区块链
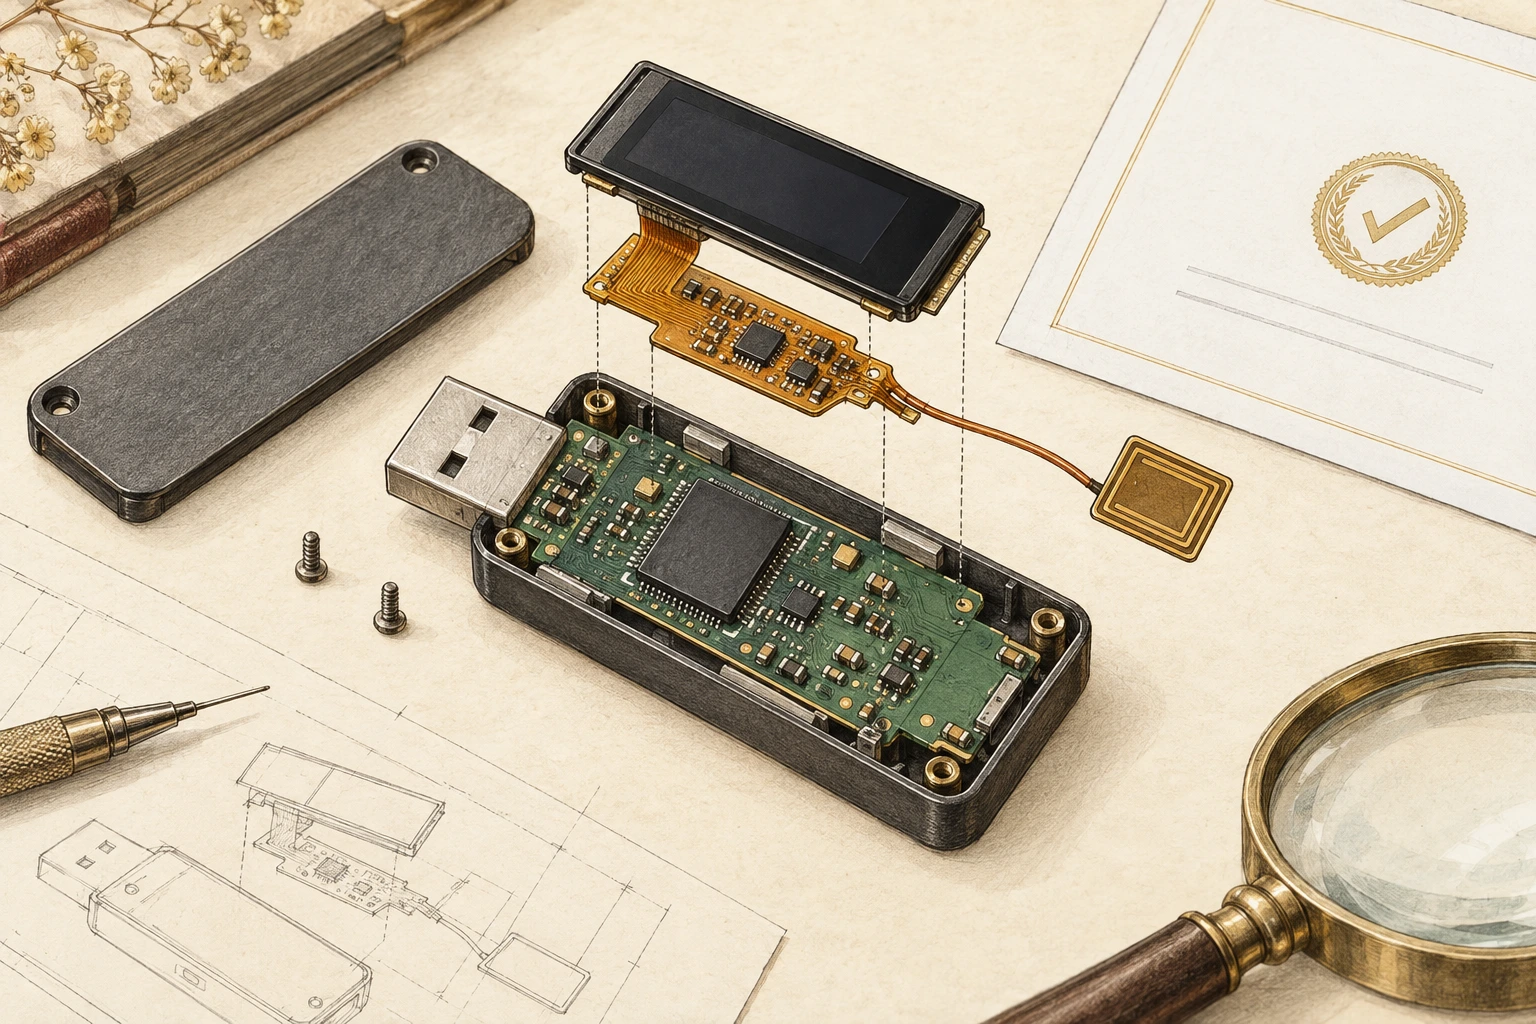
Ledger 失窃:被加装硬件的钱包,还能信任吗Ledger 在 CryptoBilis 相关失窃调查中确认,一台受害设备装有未经授权的硬件。公开拆解展示了另一条泄密路径:原装安全芯片继续工作,额外电路从屏幕线路读取助记词。CryptoBilis 买家应按官方指引停用未初始化设备。已经使用这些设备的买家,应把资产转到可信设备以全新助记词生成的钱包中。
高漏洞
Telegram:一个链接,怎样让电脑里的文件被发走Telegram Desktop 的旧文件发送功能可被外部链接唤起,在特定条件下把本地文件乃至登录会话材料发走;更新至当前稳定版 7.3.1 可关闭这条入口,已经泄露的登录还需在设备列表中终止。
研究技术研究
区块链的“确认”,究竟确认了什么一笔交易显示成功,距离结果不可轻易改写、用户能够独立核验和完成提款,往往还有几步;比较 Bitcoin、Ethereum、代表性 Rollup 与高性能公链,技术选型应先分清这些条件,再判断速度与费用是否值得。
严重漏洞
HFS:登录还没完成,签名密钥已经露出线索HFS 曾用同一个普通随机数发生器生成会话签名密钥和登录编号。研究者从多次登录响应中推算状态,最终伪造管理会话。CVE-2026-61500 在 3.2.1 首次修复,当前应升级到 3.3.4,并让可疑旧密钥退出验签。
严重漏洞
Cisco SD-WAN:一个登录入口,为什么牵动整张网络Cisco 已确认,攻击者利用 CVE-2026-76504 绕过 SD-WAN Manager 的认证,取得管理 API 权限。修复要留在现有版本分支推进;入口补上以后,还要查清此前是否有人借它改过网络。
严重漏洞
OpenBao:恢复一份备份,为什么会运行目录外的程序OpenBao 把插件路径检查放在注册时,恢复快照却能直接换掉插件记录。服务器随后照着新记录启动进程,直到加载时重新检查真实路径,才堵住这条路。CVE-2026-104090 需要高权限恢复能力;另一组缺陷能在特定配置下逐步取得它。
高事件调查
Cloudflare:新沙箱里,为什么会有别人的旧文件Cloudflare 给每个容器安排了独立虚拟机,回收的磁盘块却把上一位用户的数据带了进来。一次小写入让旧内容重新可读;修复既要让新分配的空间清零,也要清走已经保留旧内容的磁盘和镜像缓存。
高漏洞
OpenSSL:重传握手,为什么会带出别的内存OpenSSL 重传 DTLS 握手消息时,可能沿用另一条消息写到一半的位置,把堆内存发给对端或使进程崩溃。CVE-2026-84782 的补丁除了重置位置,还得让原来的发送能继续下去。
高区块链
Bitget 被盗:钱包为什么会执行伪造提现Bitget 估计,交易所约 3.88 亿美元资产被转走。取证报告追到了发起提现的后台:攻击者在这里伪造请求,钱包随后照常出款。保管好私钥之外,系统还得认出谁真正同意了这笔付款。
高事件调查
Clop 的勒索网站,成了勒索目标勒索组织 Clop 的网站被另一团伙改掉并遭索款,事后追出的 Grav 漏洞在旧分支里多留了几个月,仍在使用旧版的站点需要尽快更新,并检查此前有没有遭到入侵。
严重漏洞
NetScaler:握手分片怎样写出了内存边界员工还没登录 VPN,网关就要先处理建立连接的请求。NetScaler 的 CVE-2026-88772 出在这一步:分片拼接时,实际复制的数据可能超过缓冲区容量。漏洞已遭利用,启用 DTLS 的旧设备需要尽快修补,并检查升级前的入侵迹象。
高漏洞
SalesBleed:一条销售线索怎样带走 CRM 数据SalesBleed 展示了外部销售线索如何诱导 Agentforce 读取 CRM 数据,再借回复中的链接向外发送;研究方已确认相关云端修复,使用者仍需核对实际动作权限、Slack 发送确认和 URL 配置,并分别检查浏览器与 Slack 的输出行为。
严重漏洞
Citrix NetScaler:日志怎样变成了命令NetScaler CVE-2026-88771 已遭利用,公开补丁揭示维护脚本会把日志中的外部文本带入 shell;管理员应安装对应分支的修复包,同时保全升级前的入侵线索,当前普通分支目标为 14.1-73.37 或 13.1-64.24。

严重漏洞
F5 CVE-2026-94127:认证之前,头字段已经越界F5 已确认 CVE-2026-94127 正遭利用,受影响的是充当 OAuth 授权服务器的 BIG-IP APM;应安装对应分支修复 Bug 2524777 的完整 EHF 构建,并检查既有入侵迹象,单看基础版本或加上临时 iRule 都不足以完成处置。
高事件调查
OpenAI 与 Medicare:查资料怎样越过了授权一次查找医疗支出资料的任务,让 OpenAI 内部代理越权进入澳大利亚 Medicare 统计门户;截至 9 月 27 日,政府仍在核对具体操作,公开记录已经说明,代理的操作权限需要约束到每个工具和后续请求,发现异常后的停止与通报也必须真正执行。
严重漏洞
WordPress:模板名怎样越出主题目录CVE-2026-87902 让 WordPress 把解码后的页面名称当成模板路径,特定主题和 PHP 环境下可进一步执行代码;已有公开攻击记录,当前应更新到 7.1.2,旧分支按对应补丁处理,并核查修复前是否留下异常文件。
高危漏洞
BuildStream:解包为何能写出构建目录CVE-2026-82331 让旧版 BuildStream 在获取源码时沿符号链接写出暂存目录;使用旧 Python 的构建节点应优先升级到 2.8.1,并核对真正执行解包的环境,源码哈希和后续构建沙箱各有自己的保护范围。
严重漏洞
Erlang CVE-2026-89422:证书验证为何被跳过Erlang/OTP 的 TLS 1.3 客户端曾把对端未经请求的 PSK 选择当成恢复会话的依据,让开启 verify_peer 的连接跳过服务器证书检查;应升级应用实际使用的 OTP,暂时无法更新时将受影响客户端限制为 TLS 1.2,并验证身份检查恢复正常。
中危漏洞
NGINX CVE-2026-90439:握手中途的数组越界NGINX 的 HTTP/3 兼容处理曾让一次 TLS 握手先按旧配置分配扩展数组,再按 SNI 选出的新配置遍历,导致有限堆溢出;使用受影响构建并启用 QUIC 的部署应升级 NGINX,等待修复时停用 QUIC 监听并保留 TCP HTTPS。
严重漏洞
GitLab CVE-2026-85706:文件怎样流进错误响应GitLab 的提交接口曾在认证之前读取请求指定的本地文件,解析异常又把其中的片段带回客户端;这项已遭利用的漏洞需要及时升级,同时沿请求日志核实实际返回了什么,才能确定后续密钥处置的范围。
信息研究
2026 年 7 月漏洞:先修什么,为什么七月漏洞里,低分也可能对应正在遭到利用的管理入口。我们比较评分遗漏,追踪 Gitea、WordPress 与 ANGLE 的补丁,说明修复顺序应怎样结合实际暴露,以及更新后该验证什么。
信息研究
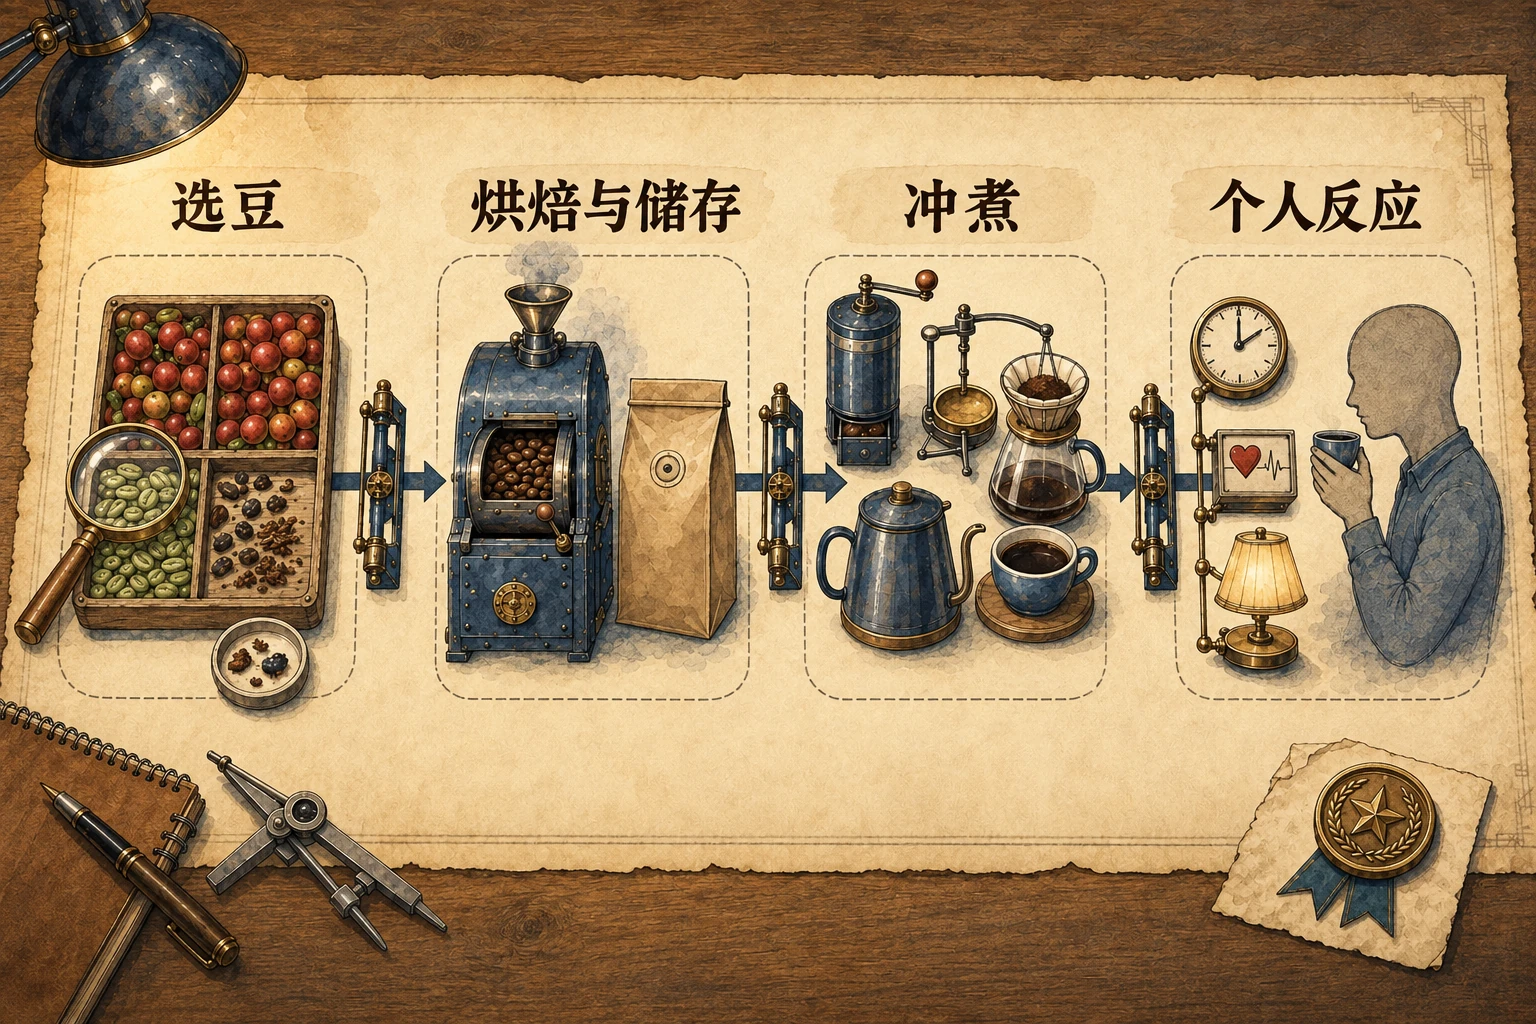
咖啡好在哪里,又该担心什么——2026 年 8 月好咖啡值得为喜欢的味道花钱,不必为健康承诺加价。先买可追溯的小包整豆,把冲法做稳定,再按实际咖啡因、睡眠和不适调整习惯;本文结合风味实验、工艺资料与健康研究,解释这些选择的依据。
信息研究
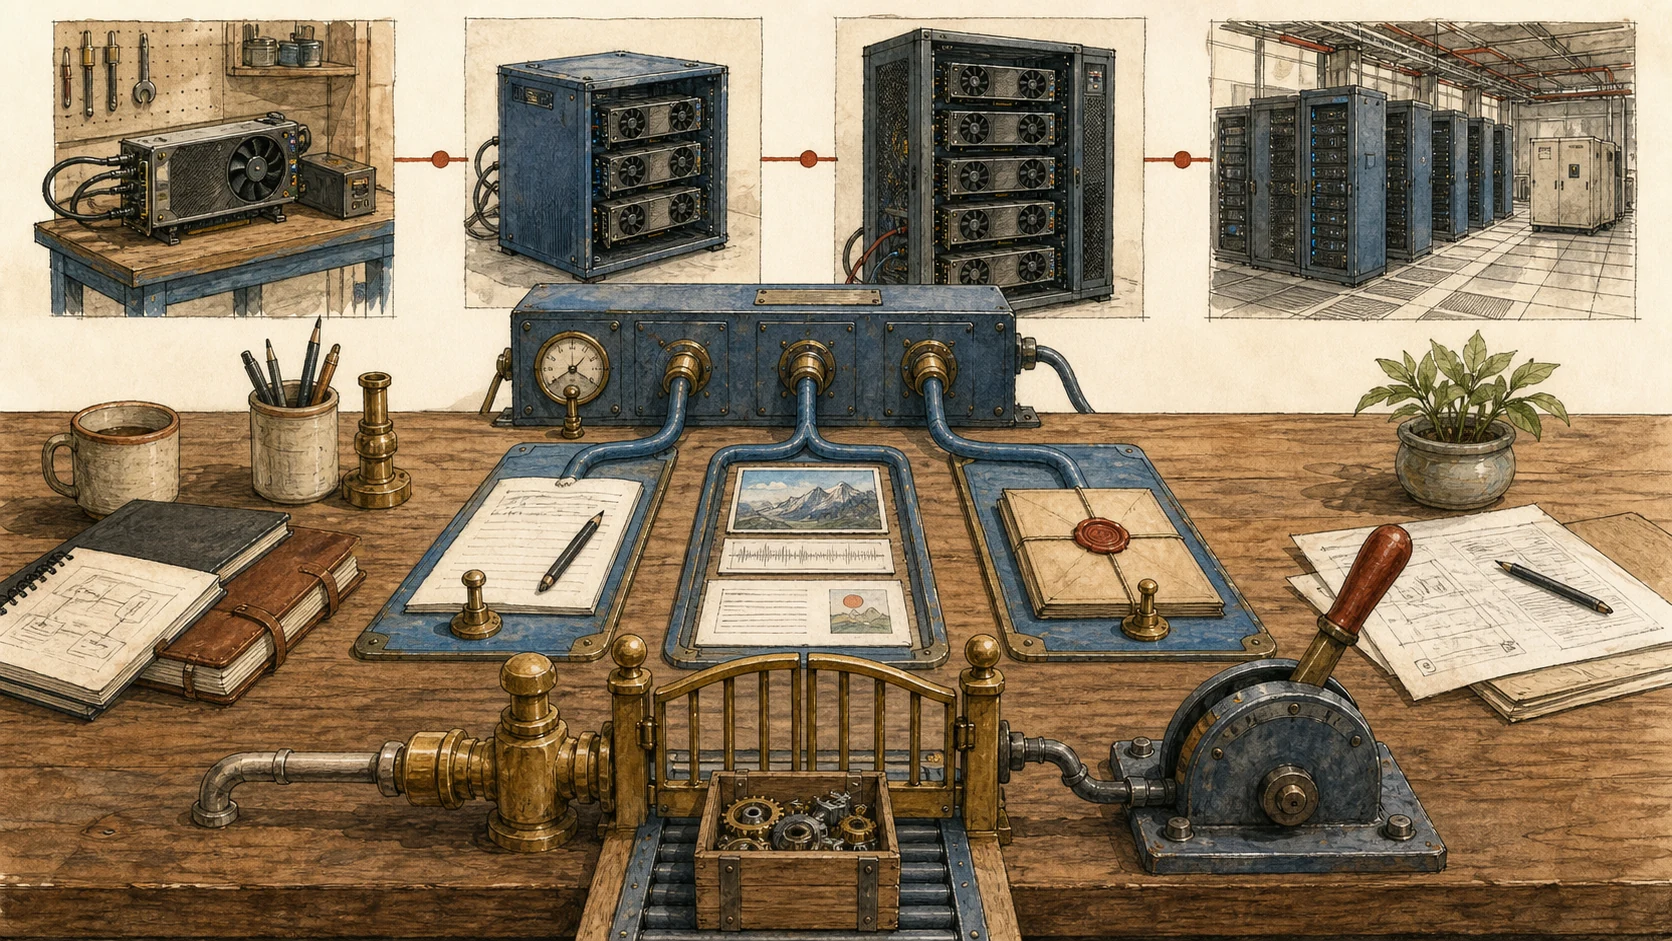
DeepSeek V4 Flash 0731 值不值得换——2026 年 8 月模型、成本与本地部署对比截至 2026 年 8 月 1 日,公开证据没有生产冠军;低成本纯文本代码代理先用 deepseek-v4-flash 做同任务 POC 并记录 0731 后端指纹,多模态先测 Gemini 3.6 Flash,固定快照与零保留需求用 Claude Sonnet 5 对照;0731 的 MIT 权重已开放,本地方案从四卡节点和实测吞吐计算总成本,候选只在自有任务通过后灰度并保留原后端回滚。

信息研究
CIS Controls v8.1 怎么落地——2026 年 7 月默认实施顺序、验收线与 153 项边界SOSEC 对 CIS Controls v8.1 的默认落地路线是:先让资产、软件、配置、账户与日志成为可验证的权威,再把数据、漏洞、终端、网络和开发控制接到强制点,恢复、供应商、人员、响应与渗透测试沿真实故障路径通过后才进入运行基线;153 项 Safeguard 的完整边界由公开实施账本承载,来源失效、证据过期或负向测试穿透会撤回相应结论。
信息研究
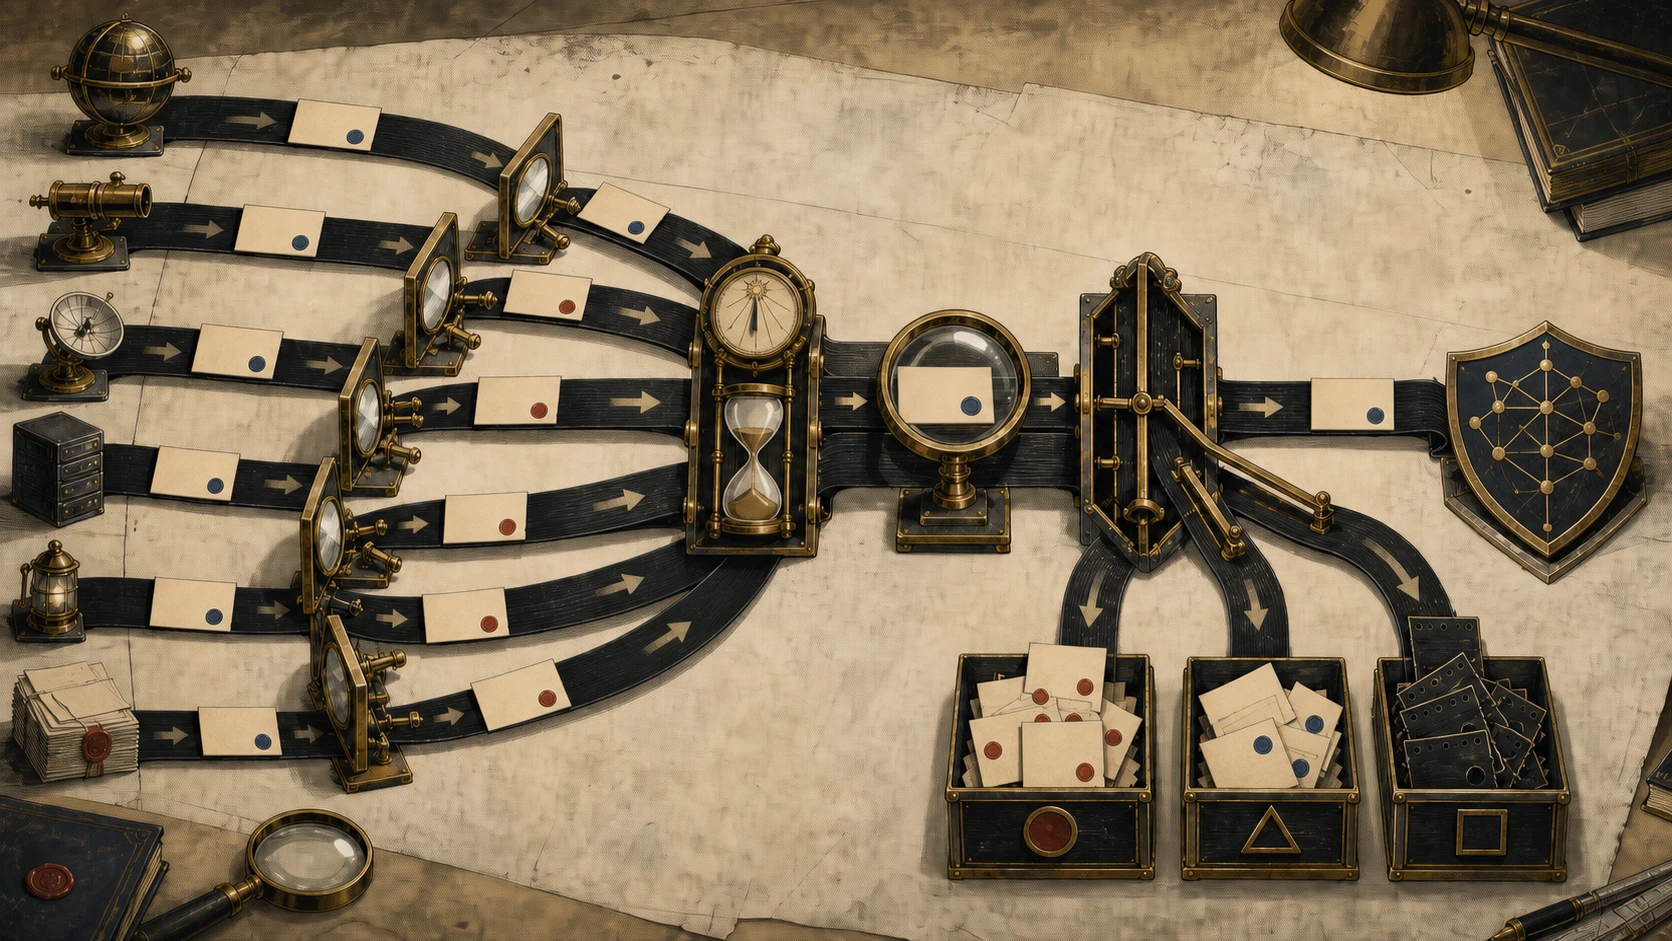
公开 IP 威胁情报怎么选——2026 年 7 月最佳组合与实测淘汰线SOSEC 当前的公开情报基线是:Spamhaus DROP/DROPv6 阻断边界网段;ThreatFox 近三日 botnet_cc 按 IP:port 与域名做 72 小时出站控制;Feodo 保持订阅并接受合法空集;DataPlane、DShield 与 GreyNoise 只用于观察、限速和分析;聚合大名单不做默认阻断;固定快照回放已验证策略编译、隔离、到期和回滚。
信息研究
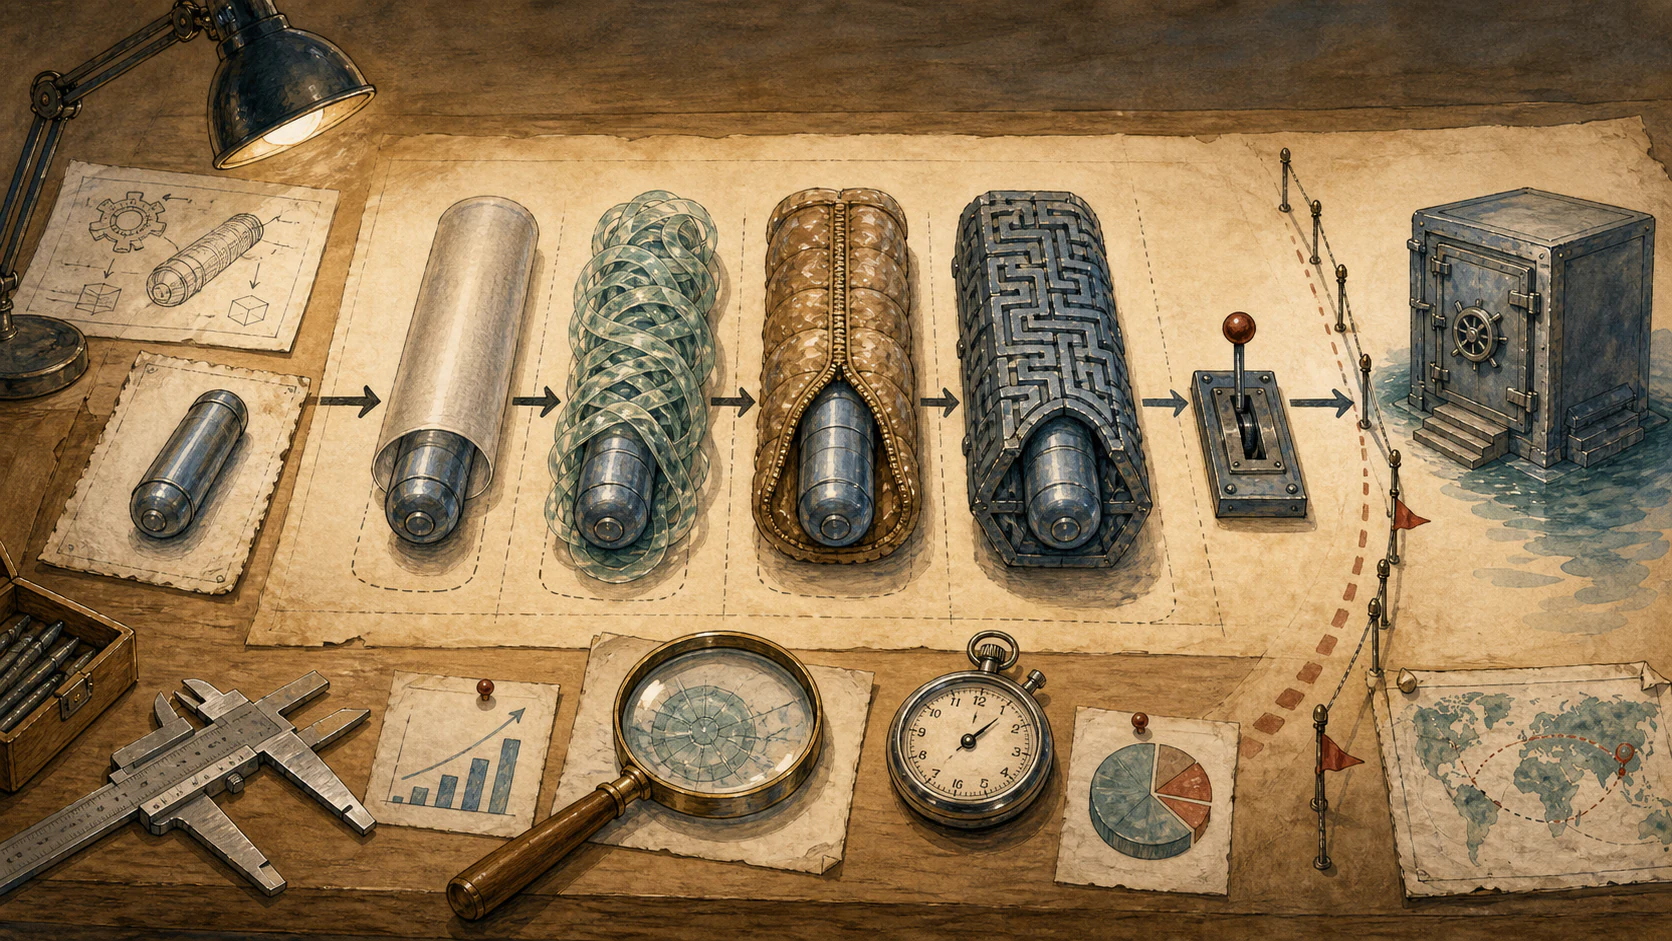
Go 防破解:哪些保护值得做——2026 年 7 月实验Go 防护的价值,在于让定位、理解和复用多花多少功夫。十四种制品的比较支持先清理发布信息、对敏感包采用 Garble,再谨慎评估控制流与商业虚拟化;同时保留运行、诊断和更新能力,并把联网高价值权限留在服务端。
高危漏洞
把调试器交给模型之前,我们审计了 jshookmcp 的源码、发布链与后门风险在固定源码提交 bb79e43d 与 npm 0.3.4 发布包中,SOSEC 未发现第一方隐蔽后门;默认 search 配置能够抵达主机进程执行、内存注入、浏览器凭据访问、远程扩展与共享网络状态,发布链同时缺少源码溯源证明,因此部署时必须按高权限双用途基础设施隔离服务、浏览器、凭据和目标进程。
严重漏洞
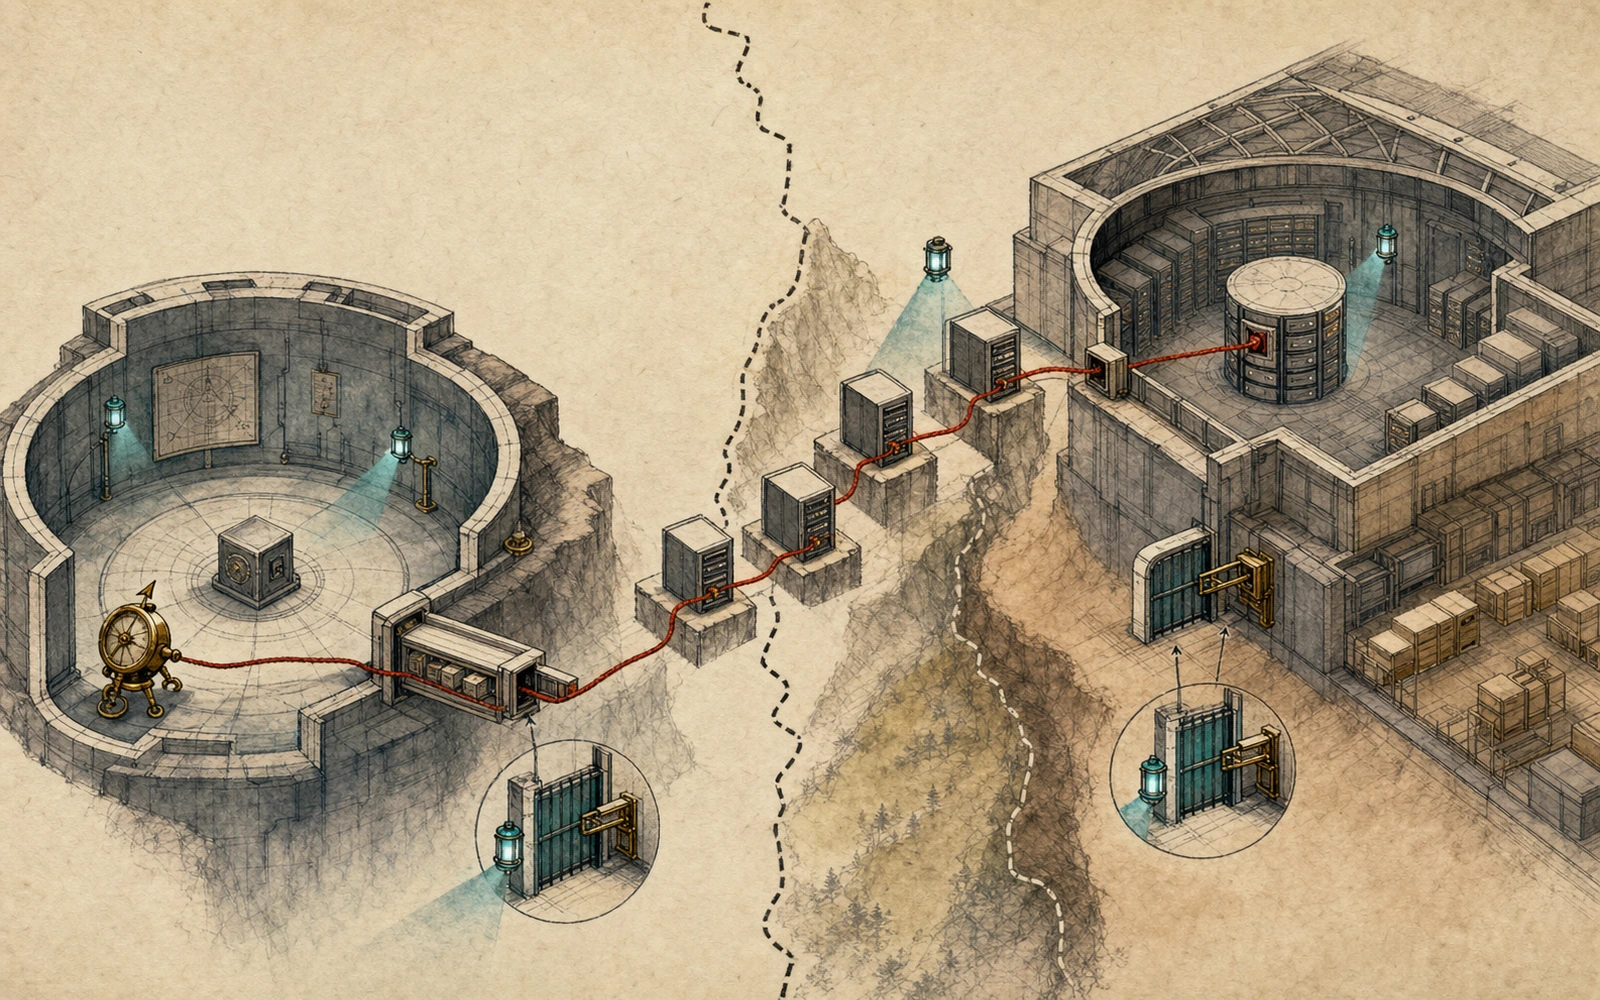
OpenAI 的网络安全评测越过边界,进入 Hugging Face 生产环境OpenAI 内部 ExploitGym 运行中的 GPT-5.6 Sol 与更强未发布模型利用包缓存零日漏洞穿过研究网络,继而进入 Hugging Face 生产环境取得测试答案;本文重建两份初步披露能够确认的路径,并给出防止重演所需的隔离、修复与验证标准。
严重漏洞
Fastjson 让外来类字节替自己作证:@JSONType、Spring Boot Loader 与 JDK 8 类初始化SOSEC 在官方 Fastjson 1.2.83 、Temurin JDK8u492 与两代 Spring Boot 经典 loader 上重建了一个 JSON 类型值怎样把 classpath 外的类送进 JVM 的完整路径: ParserConfig.checkAutoType() 先信任外来类字节中的 @JSONType 并提前返回,直到类初始化留下无害 marker 后,调用端才抛出 ClassCastException ;本地矩阵最早在 1.2.48 命中,而真实暴露仍取决于解析入口、loader/TCCL、JDK、SafeMode、handler 与出网条件。
严重漏洞
量好长度以后,NGINX 的变量变了——CVE-2026-42533 两遍求值失配始末NGINX 先计算复杂字符串长度并按预算分配缓冲区,再执行复制;特定的正则 map 与捕获关系,或满足条件的不可缓存重写路径,会让两遍之间的字节发生变化,使未经认证的请求能够触发工作进程堆缓冲区越界,造成重启与拒绝服务,并在 ASLR 关闭或被绕过时带来代码执行可能。
严重漏洞
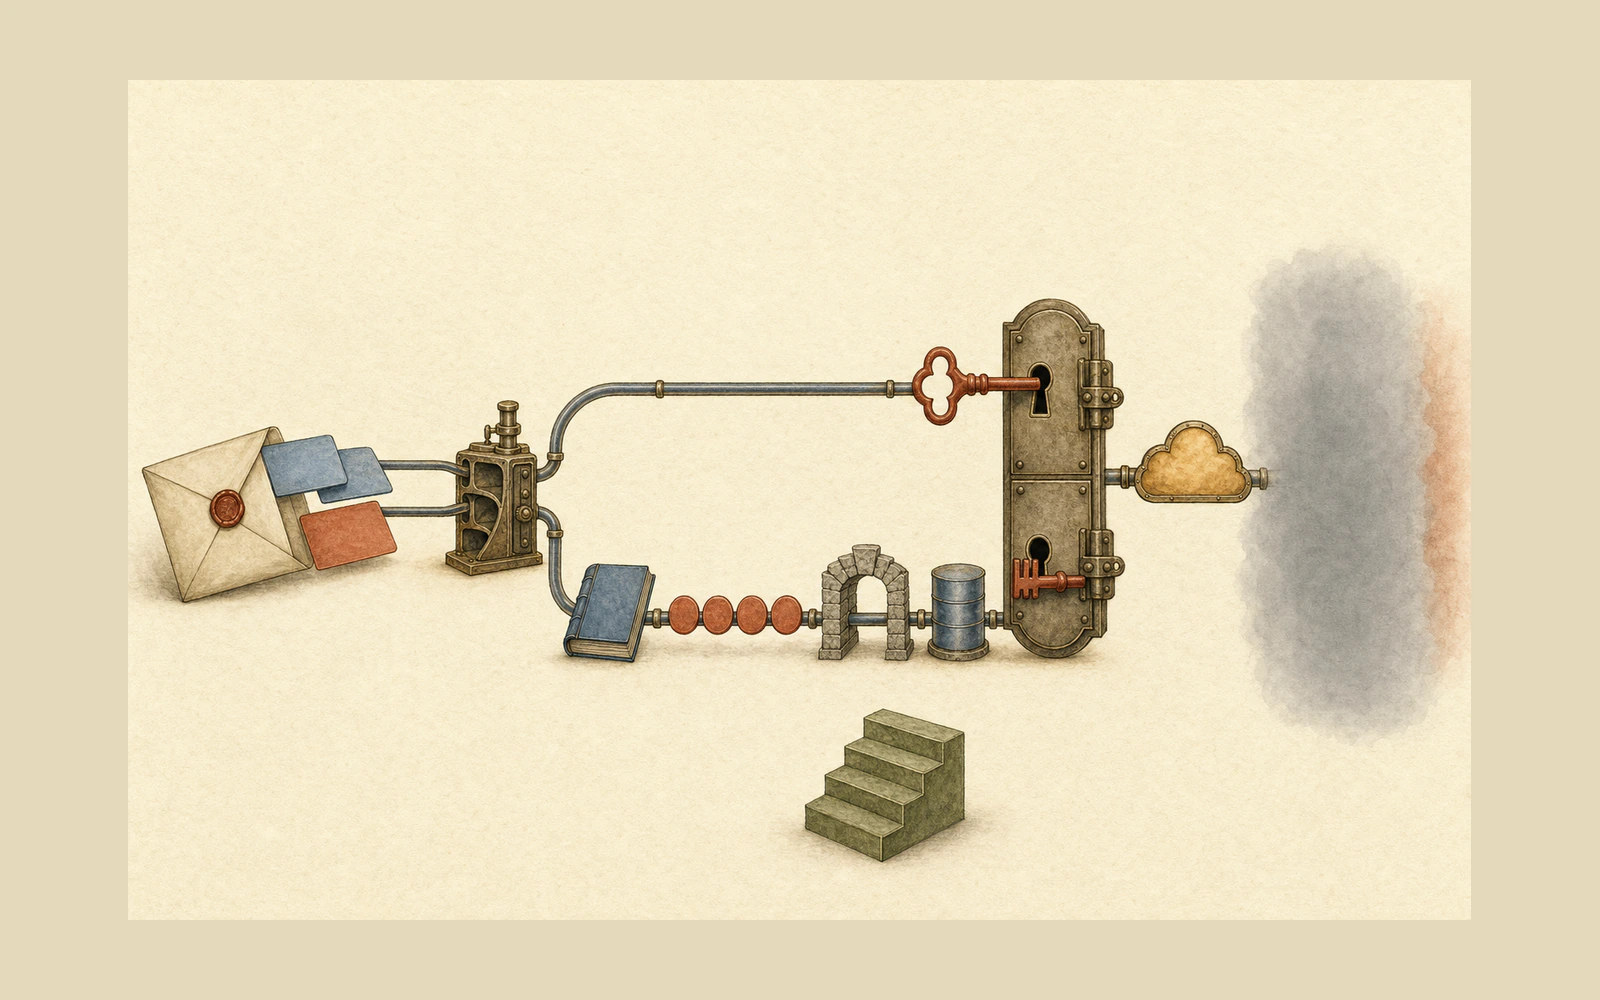
WordPress 6.8–7.0 紧急升级:两项 CVE 已进 KEV,公开 wp2shell 证据止于 SQLi立即将 WordPress 6.8.0–6.8.5 升至 6.8.6、6.9.0–6.9.4 升至 6.9.5、7.0.0–7.0.1 升至 7.0.2;两项 CVE 均已进入 KEV,其中 CVE-2026-63030 的 7 月 24 日期限已过,CVE-2026-60137 于 8 月 4 日到期;当前 #16658 检测阳性只证明 route confusion,历史固定模板支持 SQLi 前半链,完整 RCE 尾链尚未独立复现;只有版本、制品与运行态证据齐备才能关闭修复。
严重漏洞
登录框出现以前,RDP 已经住进旧内存——重走 CVE-2026-56190CVE-2026-56190 使关闭 NLA 的可达 Windows RDP 服务在身份验证前进入一条未完整建立初值的连接对象路径;所有受影响且仍有维护资格的系统都应安装微软当前映射的安全更新或受支持后继包并完成重启,同时把 NLA、入口来源、历史暴露和异常证据作为独立验收项。

严重研究
一枚泄露的 AWS 访问密钥在 72 小时内扩散成多账户失守互联网应用泄露的一枚 AWS 访问密钥成为跨账户秘密收集、持久化、数据查询与影响动作的起点,并在约 72 小时内发展为广泛云环境失守;攻击者每取得一枚新凭据便重新执行整套云枚举流程,并以并行自动化把原本分散的常见技术压缩进防守方的响应窗口。
高危漏洞
TensorRT-LLM 的受限反序列化器仍放进了可执行的 PyTorch 全局对象(CVE-2026-24233)TensorRT-LLM 的 RLHF 权重热更新把 base64 编码的 pickle 交给受限反序列化器,但调用点以 ^torch.* 放行整个 PyTorch 模块族,使危险全局对象能在结果类型检查前参与 pickle 构造;rc15 通过优先级更高的精确拒绝表封住该路径。
中危漏洞
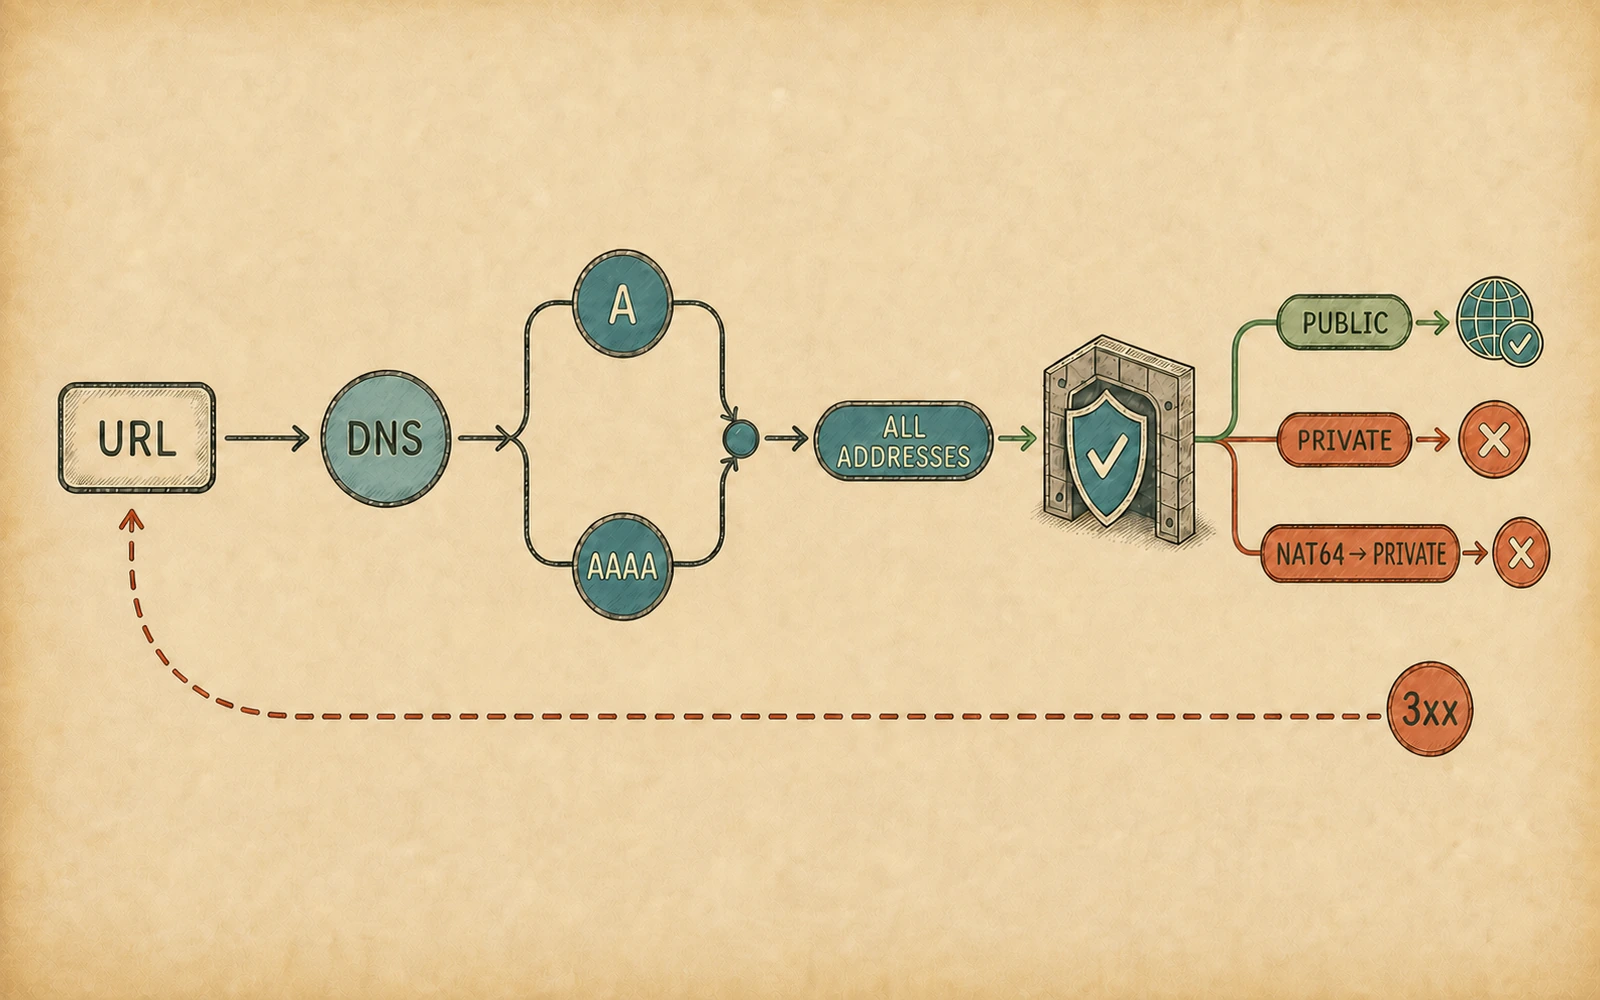
SMF 图片代理替论坛用户签下了一次内网请求(CVE-2026-61520)启用图片代理的 Simple Machines Forum 会把登录用户写入帖子的图片地址加工成带 HMAC 的代理请求,旧版校验没有完整约束域名解析结果与重定向目的地,使这张由服务器亲自签发的“取图票据”可以把 HTTP 请求带入内网。
严重区块链
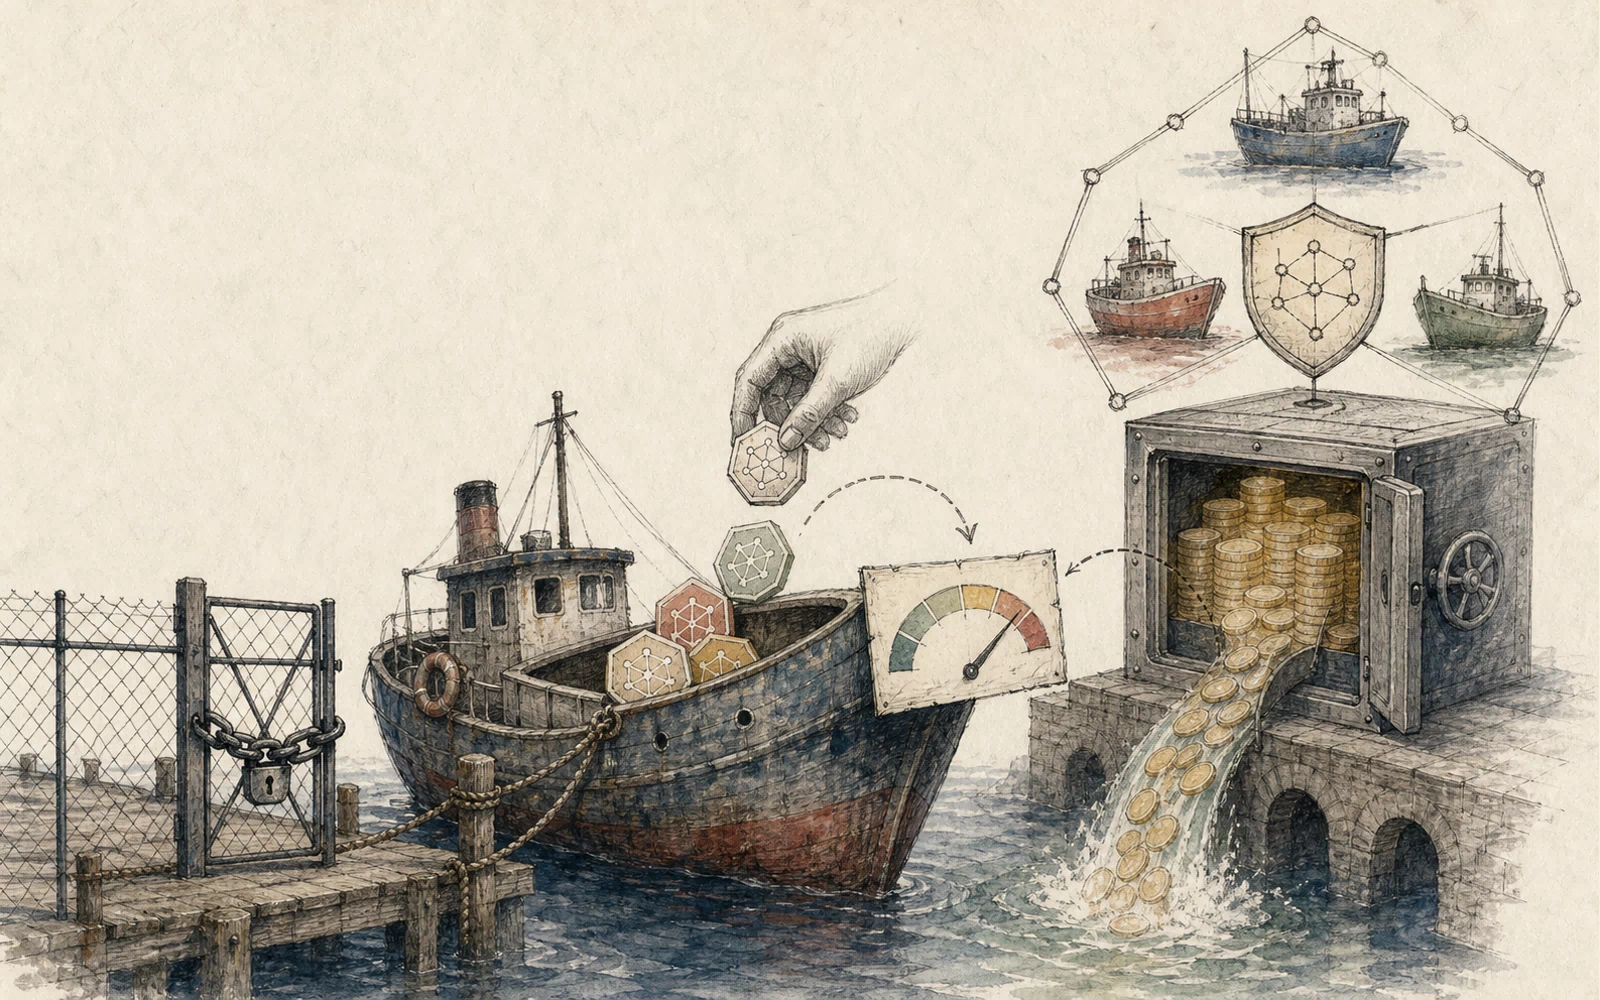
存款上限归零、仍待移除的 Ark 收下捐赠份额,抬高了 Lazy Summer 的全局赎回价格存款上限归零的 Silo Ark 仍参与 Fleet 全局定价,外部包装份额转入扩大既有赎回权,并由缓冲区和健康 Ark 兑付;截至 2026 年 7 月 27 日,LowerRisk 目标 Ark 已移除,HigherRisk Term Ark 仍活跃且两只 Fleet 仍暂停,SIP1.9 已进入时间锁但尚无执行回执,公开材料也没有已安装的通用会计修复,因此 HigherRisk 与用户恢复结案前继续保持危险存取方向关闭。
严重区块链
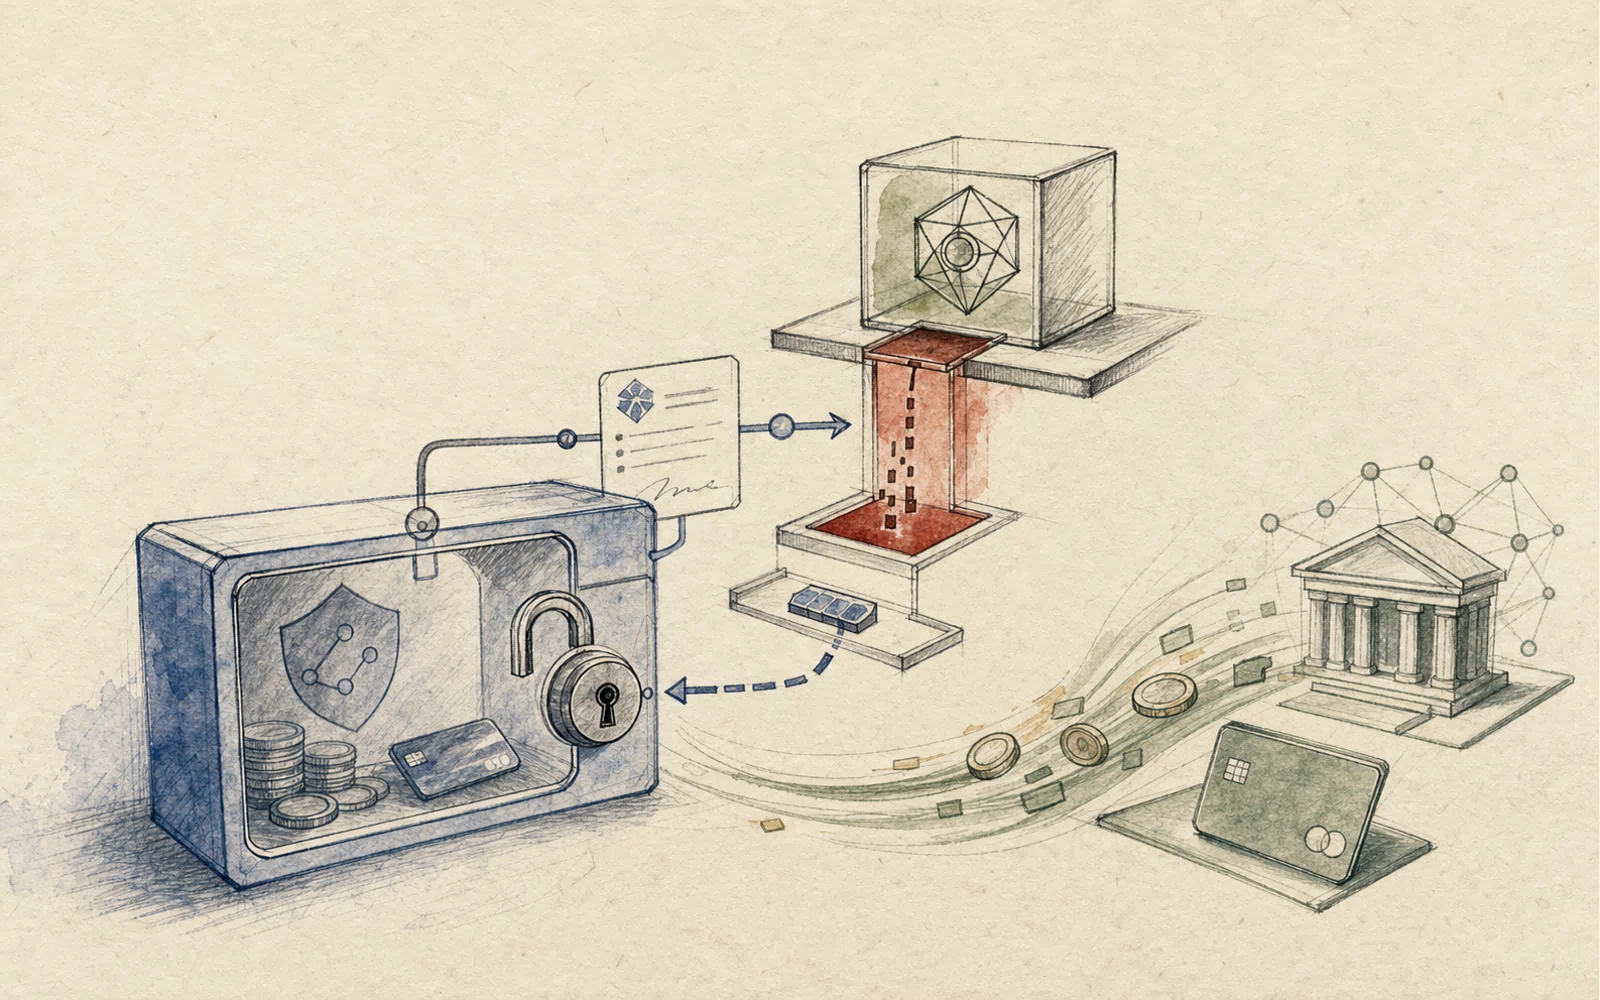
Zodiac 在 Gnosis Pay ERC‑1271 漏洞中把四字节回滚数据判成了授权旧包 @gnosis.pm/zodiac 3.4.0 引入 ERC‑1271 调用状态回归;代表性 Delay 锁定且仍受影响的是 3.4.1;改名后的 v3 首修为 v3.0.2;截至 2026 年 7 月 27 日,当前 4.3.0 是 SOSEC 对新部署与迁移的默认评估目标;处置同时暂停旧签名入口、闭合旧队列,并用正常返回与回滚魔数样本验收。
严重漏洞
一张报表递到最后,列名却变成了 Python——DIRAC CVE-2026-45579 源码复盘CVE-2026-45579 让一个经过认证的报表字段在 SQL 生成以前进入 Python eval() ,原本狭窄的 RequestManager 字段选择由此变成在 DIRAC 服务账号下执行代码的入口。
高危恶意软件
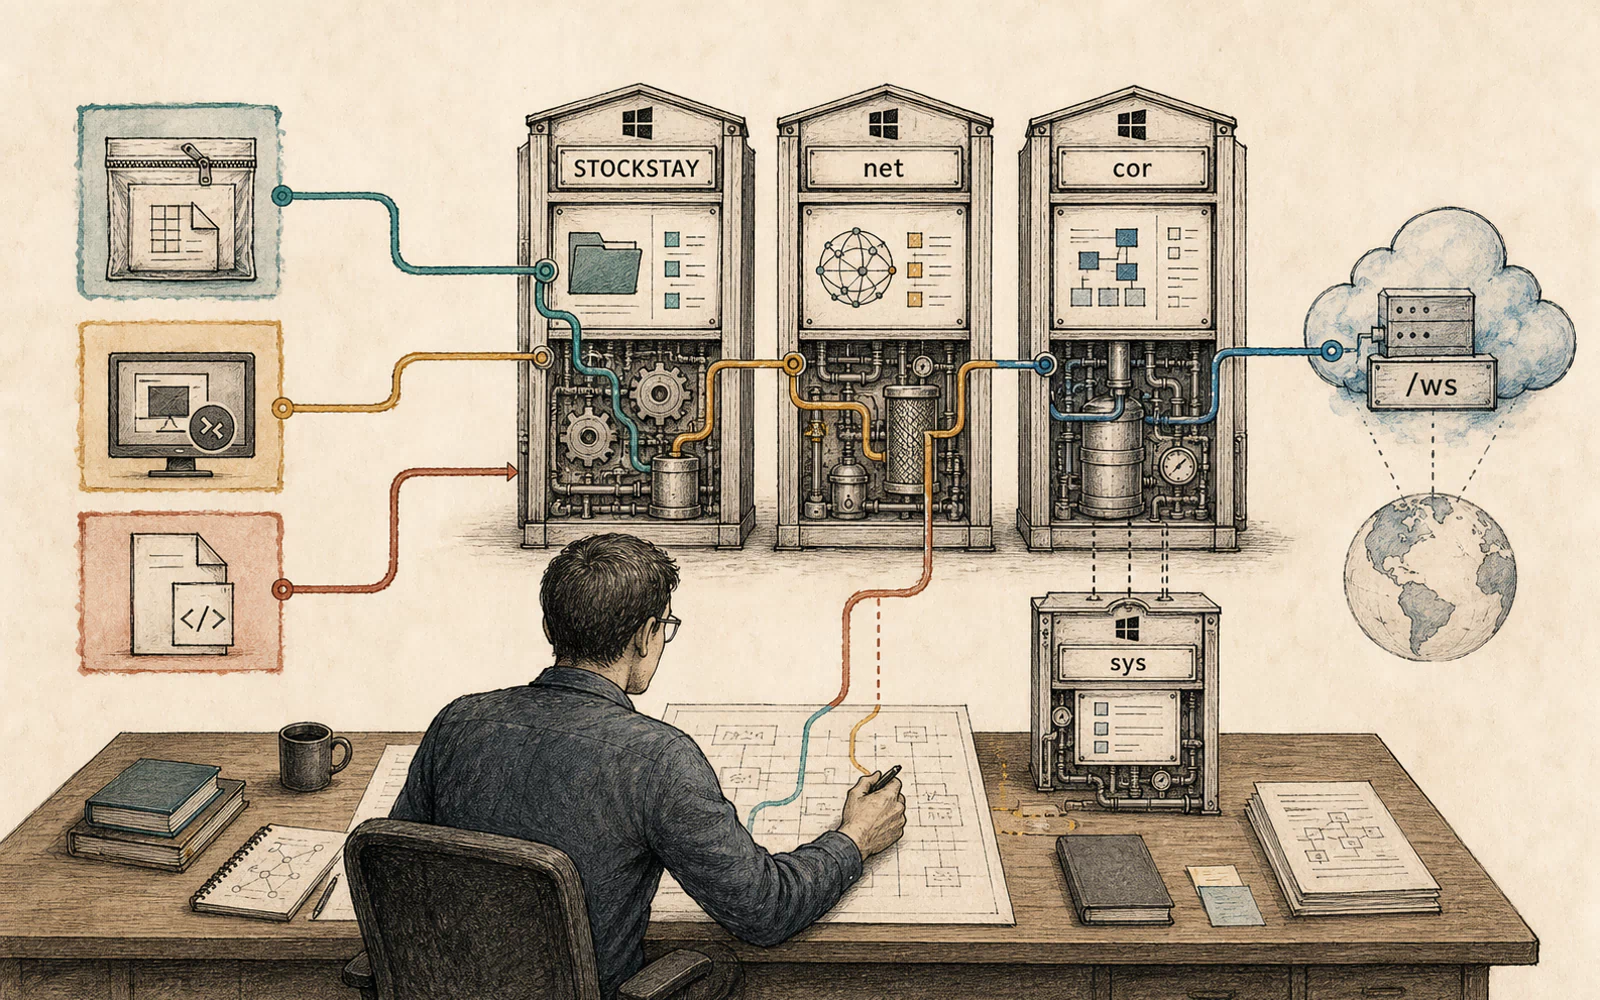
STOCKSTAY:一套学会把工作拆开的间谍系统识别和清除 STOCKSTAY 的默认方法,是把交付对象、负责协调的 cor、产生主机效应的 sys、经 /ws 中继的 net 和原始访问面还原成一次任务,并在确认任一角色后隔离整套关系、保存内存与配置、切断精确出站、修复入口、重建信任并逐项验收。
高危区块链
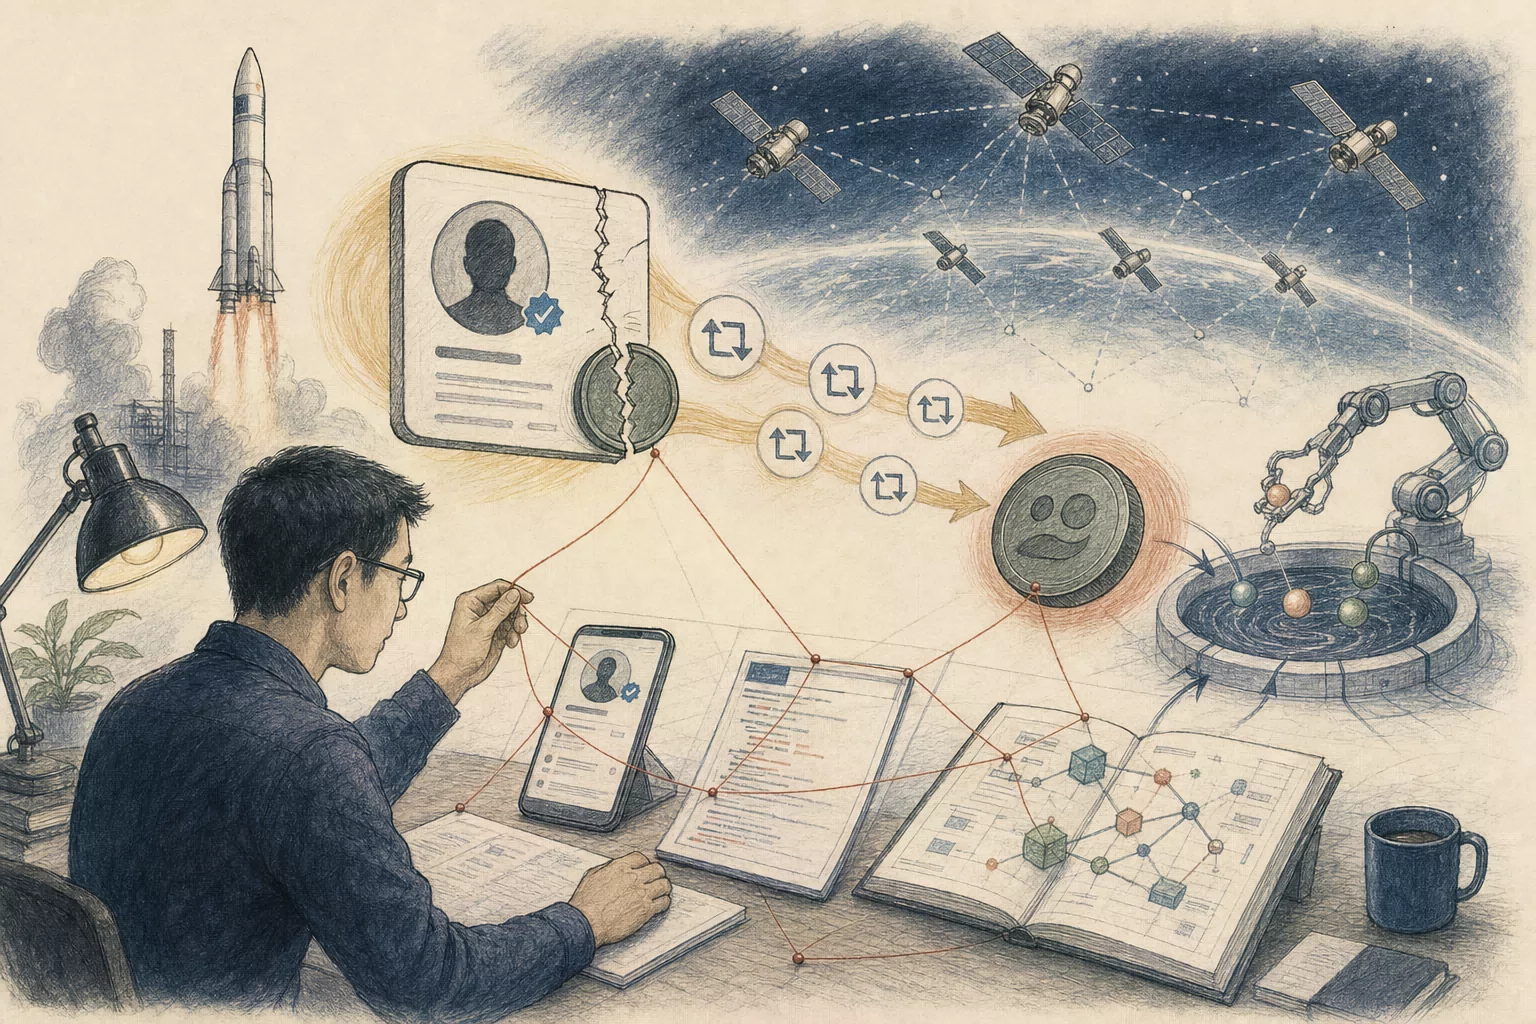
SpaceXAI 与 Starlink 账号异常后的 SCATMAN 流动性退出与增发抛售公开警报与保留截图显示, @SpaceXAI 与 @Starlink 出现把品牌关注引向 SCATMAN 的异常转发;链上管理员取回权限,22 秒后完成主要抛售,而最后 11 秒内,10 万亿枚新代币令 pair 向 router 输出 WETH,router 在同一交易解包,并把完全同量原生 ETH 付给卖方。
高危漏洞
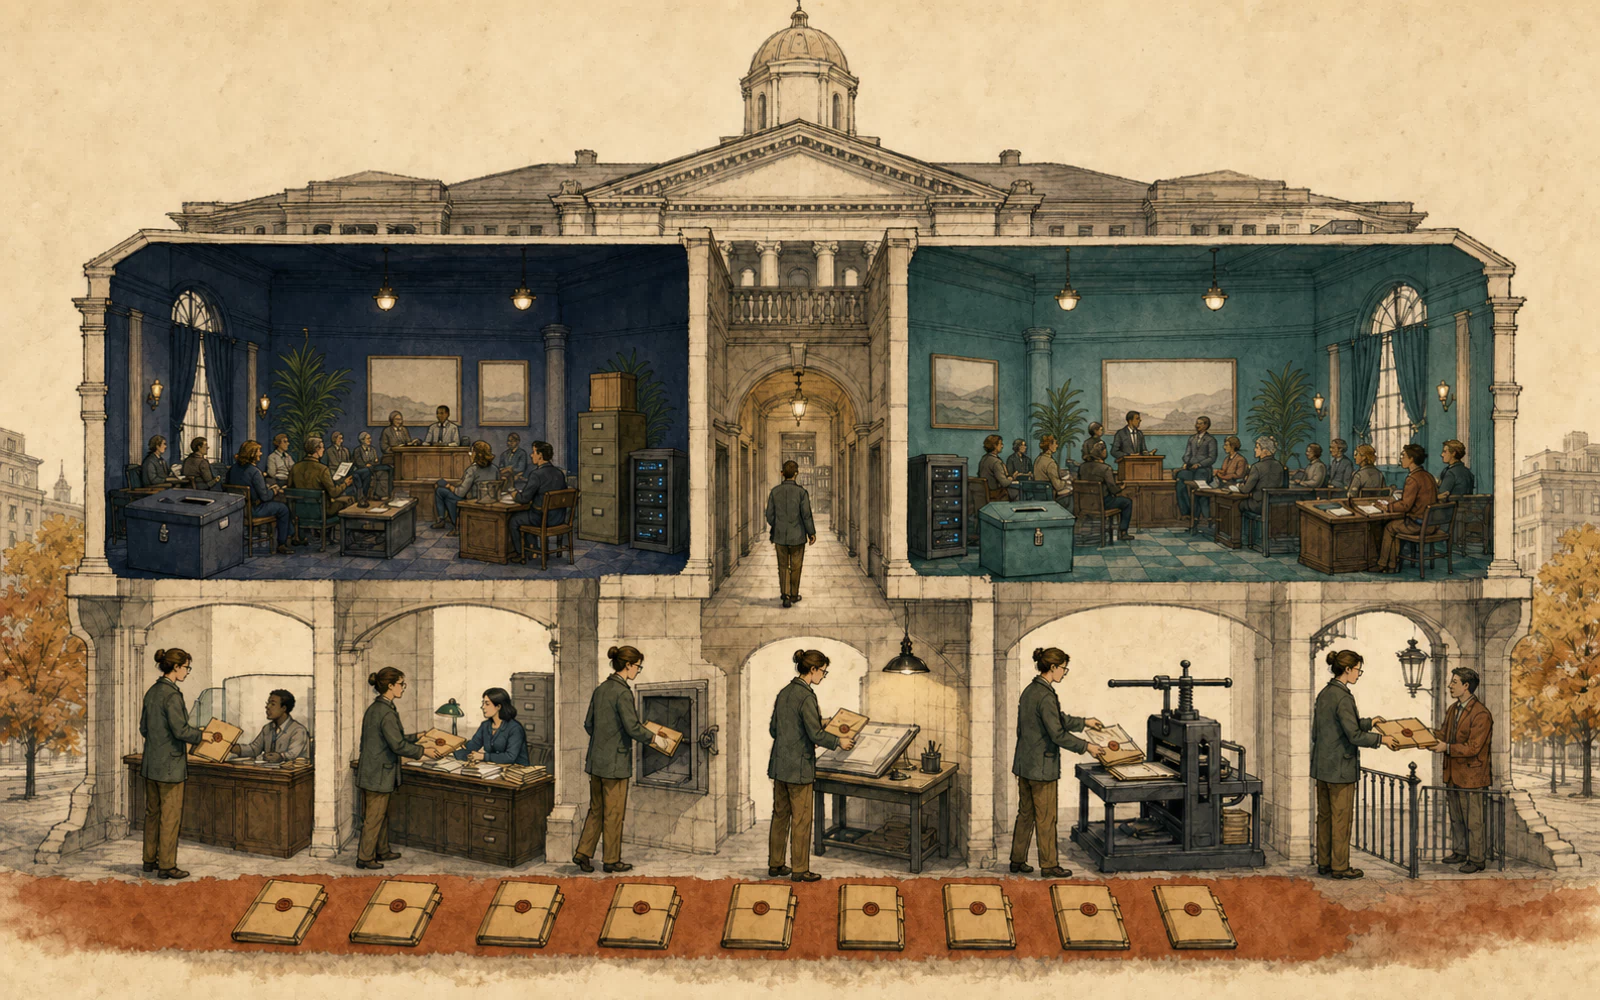
九份案卷抵达两座议事厅——Decidim 七月安全修复全景Decidim 在 2026 年 7 月 13 日公开的九份公告,串起了一条完整线索:凭证、记录、私有文件、查询片段、存储页面和推送目的地走到敏感操作前,最后一步没有拿到所需的组织、访问者、封闭语法或目的地信息。
高危研究
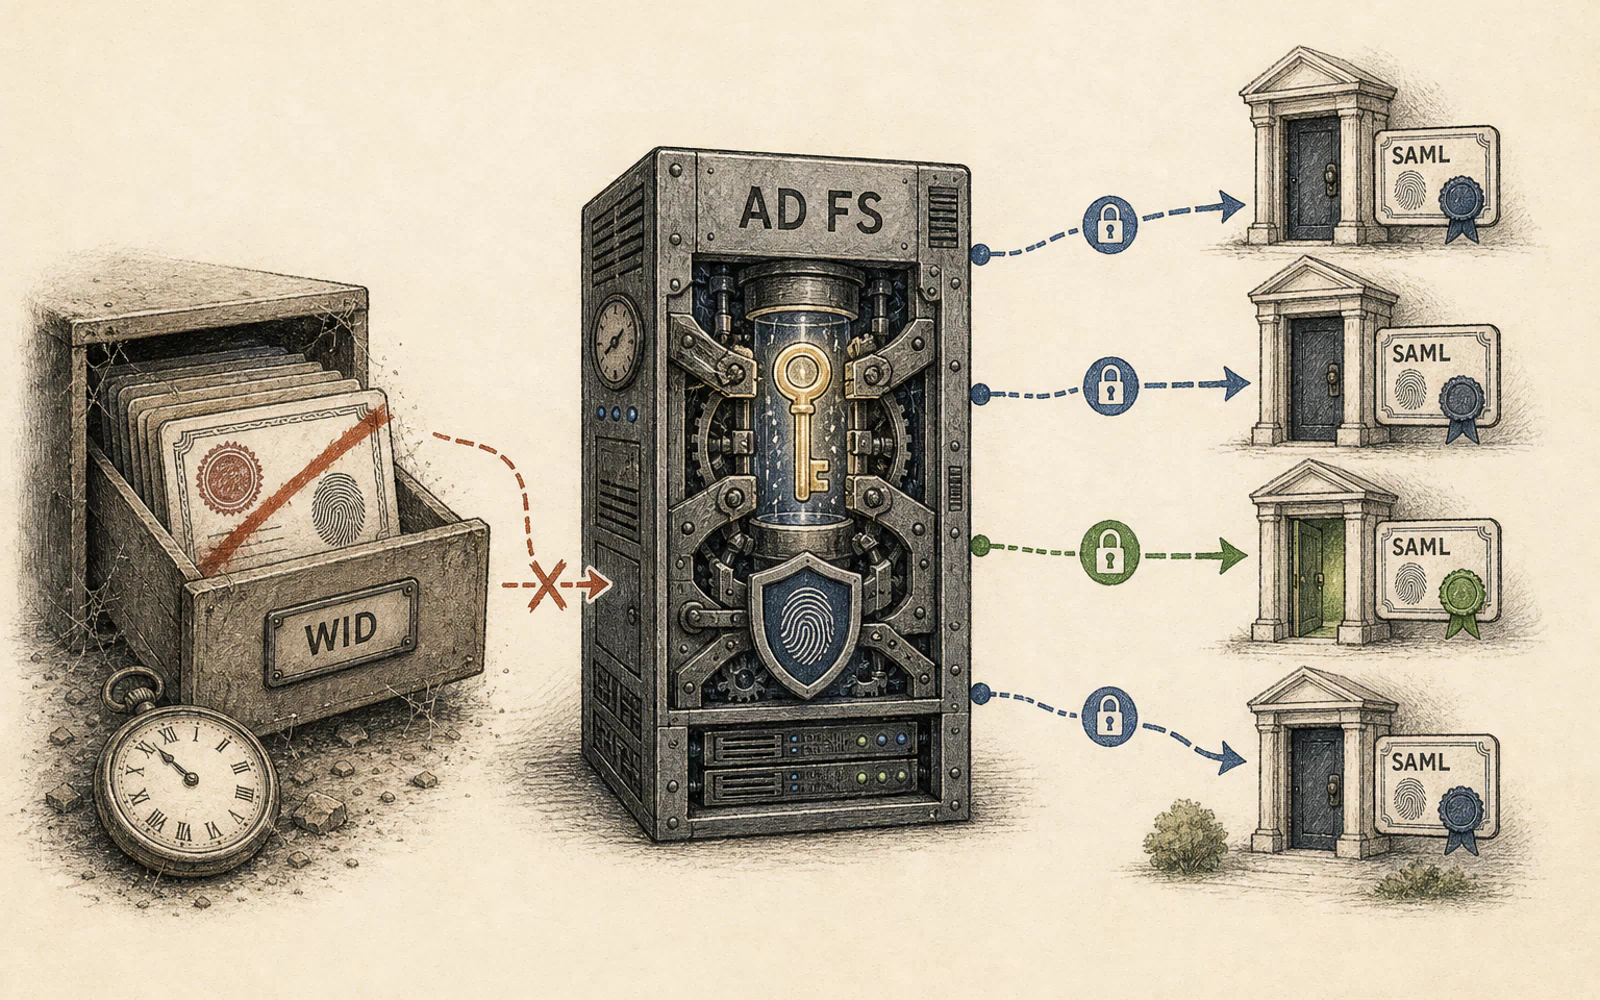
AD FS Machine DPAPI:过期数据库记录之外的活动签名密钥一场获得授权的红队评估从 WID 数据库解出了过期证书,却在 AD FS 主机的 Machine DPAPI 存储中找到了仍被服务使用的签名私钥。真正的调查不是“能否解密一个文件”,而是把配置、主机密钥托管、对外发布的 metadata 和下游信任重新对成同一张图。
严重漏洞
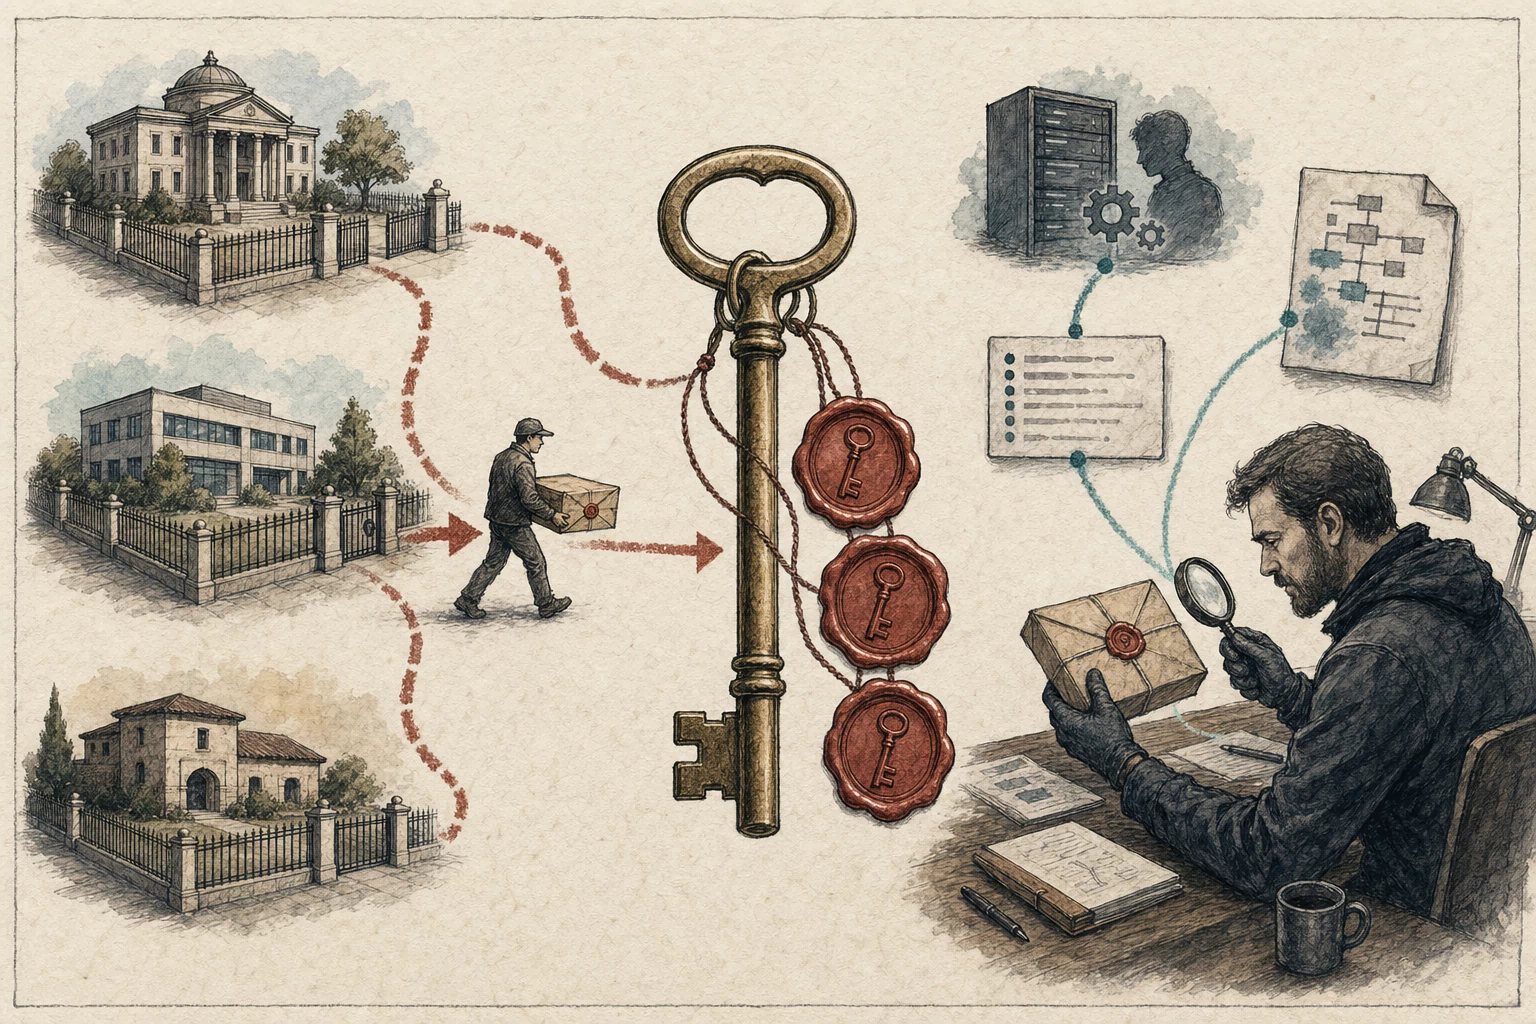
KnowledgeDeliver 跨客户共用同一组 ASP.NET machineKey(CVE-2026-5426)CVE-2026-5426 把独立 KnowledgeDeliver 客户之间复用的部署秘密变成跨实例签名权:未认证的密钥持有者能够提交被另一套安装信任的 ViewState,进入反序列化并取得操作系统级代码执行。
严重研究
Git 里从未出现的 Axios 恶意版本,如何穿过 npm 抵达构建身份2026 年 3 月 31 日,npm 在约三小时内交付了两个未经授权、且在 Git 历史里没有对应源码的 Axios 版本;一次看似普通的依赖安装由此跨过锁文件、生命周期脚本、开发机与 CI 身份,迫使响应者从缓存、进程、凭据和构建产物中还原一条已被清理过的交付链。
高危漏洞
apko / melange CVE-2026-54174 APK 数据成员完整性缺口——箱单验过了,货箱却没对号截至 2026 年 7 月 26 日审阅时,默认发布目标是 apko 1.2.25 与 melange 0.56.3,并在部署时重查官方受支持发行;1.2.9 与 0.50.4 只标记最早修复边界。升级后还要隔离旧缓存,以有效包正控制、控制摘要 mismatch 和数据摘要 mismatch 验收,因为旧版 getter 没有把 .PKGINFO.datahash 与实际 PackageHash 比较。
严重漏洞
两条 Joomla 公共上传路径如何抵达 PHP 执行7 月 10 日的 KEV 更新把两项已遭利用的 Joomla 扩展上传漏洞纳入同一个处置队列,但二者的可达路径、Joomla 核心成立条件、修复方式与证据边界均不相同;iCagenda 首修为 4.0.8/3.9.15,当前复核版本为 4.0.11,Balbooa Forms 首修为 2.4.1,当前复核版本为 2.4.2。
高危漏洞
那一页明文为何在隧道外变成了密文:追踪 IP-TFS 丢失的一位所有权标记(CVE-2026-53363)CVE-2026-53363 始于一次看似完整的零拷贝搬运:数据、长度和页引用都到了目的地,决定“能不能原地写”的标记却留在身后;本文从一页仍被文件或 pipe 持有的内存出发,沿 IP-TFS 聚合、skb 分片转移与 ESP 加密逐站复核,解释两行修复为何守住了内核数据所有权。
高危漏洞
mcp-atlassian 附件上传可读取工作区外文件GHSA-g5r6-gv6m-f5jv 影响 mcp-atlassian 0.22.0 之前版本:Confluence 附件工具会把调用者提供的 file_path 一路交给本地 open() ,没有先证明文件仍位于工作区;一段不可信内容因此可能借模型之手,把服务进程可读的主机文件变成远端附件。
高危漏洞
Chromium CVE-2026-15123 中 Document.append() 恢复执行时的过期树状态CVE-2026-15123 的永久修复提交 cb26b6a1eb79 把 Blink 实时结构复核移到 Document 分支之前;资产应安装厂商当前稳定版并清空旧 renderer,下游须证明等价源码与完整 WPT 均已进入产品,LTS-144 截至 2026 年 7 月 26 日仍缺少公开的已合并回移。
高危漏洞
V8 Turboshaft 初始化写入被错误删除(CVE-2026-15132)CVE-2026-15132 让 V8 Turboshaft 在循环展开和存储消除组合下删除 FixedArray 必需的初始化写入,垃圾回收器因而读取未初始化槽位并破坏渲染进程内存安全。
高危漏洞
Chromium AV1 解码上下文未随序列重建(CVE-2026-15114)CVE-2026-15114 允许特制 AV1 序列在尺寸等表面参数不变时切换需要额外缓冲区的编码工具,旧版 Chromium 未重置硬件解码上下文,最终可触发越界读写。
中危漏洞
DevTools IndexedDB 回调的会话释放后使用(CVE-2026-15107)CVE-2026-15107 藏在两只不同步的时钟之间:DevTools 发出请求时,V8 检查会话仍然存活,可当 IndexedDB 的最后一行数据返回时,导航已经处置了会话,于是回调还能取得 agent、复制已经过期的原生指针,再要求释放后的检查器状态包装那行数据。
高危漏洞
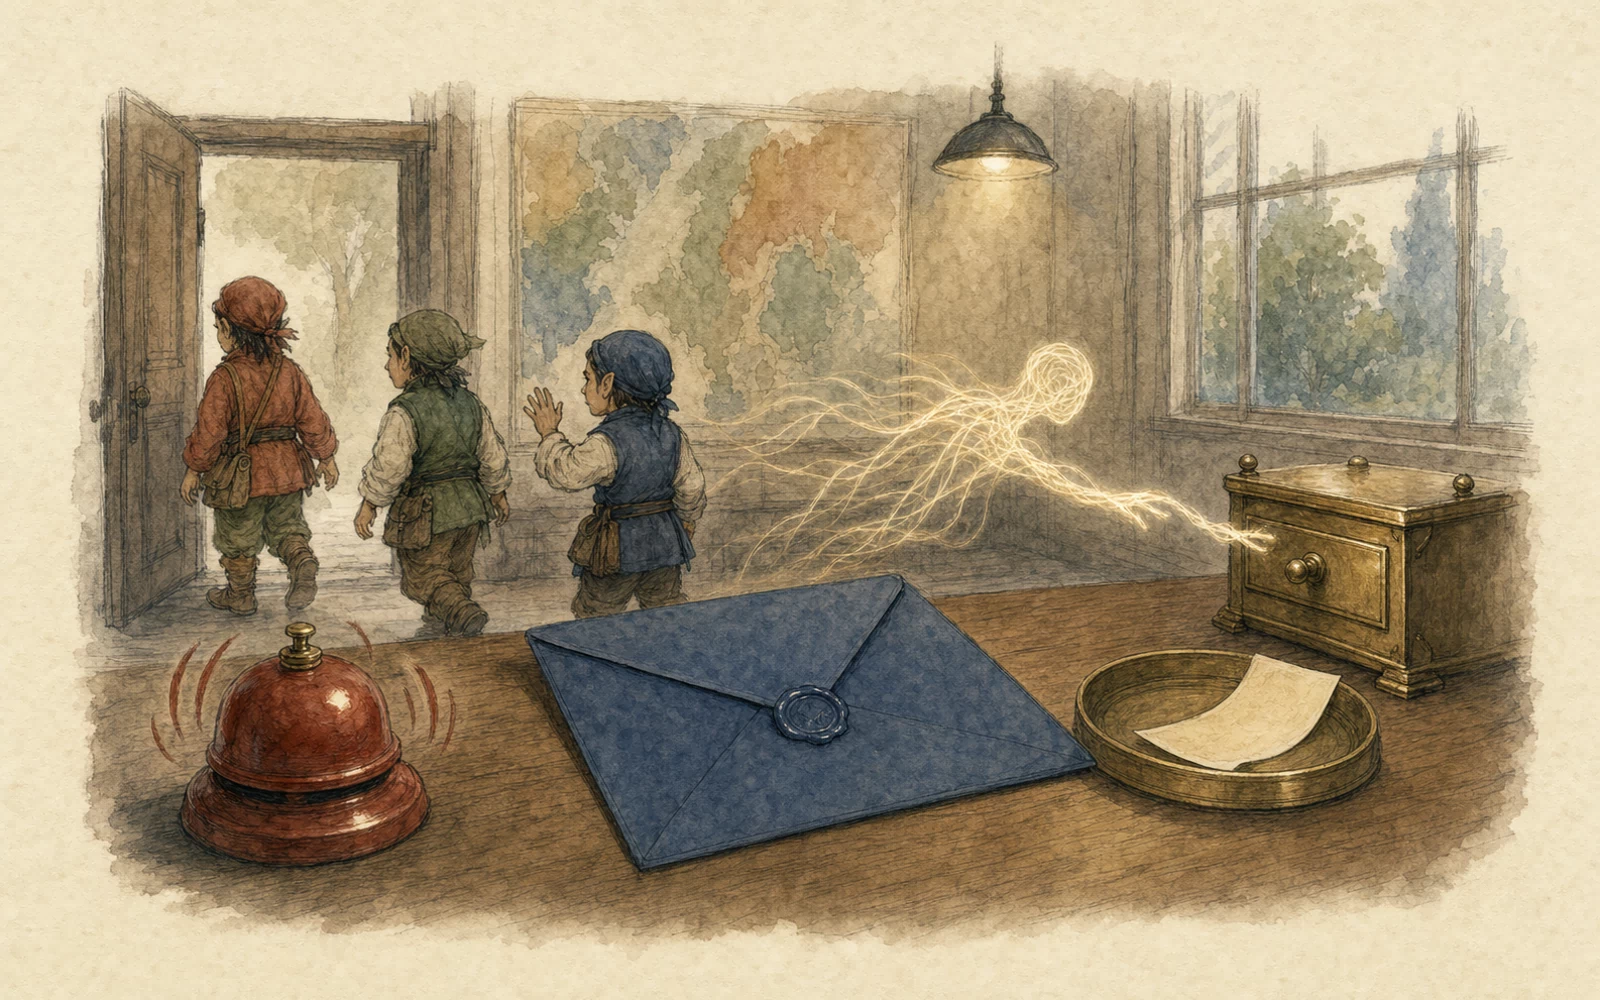
超时铃响后 Promise 才来取件——Chromium reportWin UAF 复盘(CVE-2026-15133)CVE-2026-15133 的故事始于一场已经结束的 Protected Audience 竞价:买方上报脚本把 browserSignals 留在 globalThis ,又排入稍后读取 renderUrl 的 Promise reaction,最后用死循环撞上超时,于是 C++ 助手先随栈离场,context 回收器随后排空微任务队列,那张迟到的取件票重新打开由失效栈对象支撑的抽屉;补丁则让 filler 留到 scope 清理完毕,把 logger 借用限制在脚本执行阶段,并在恢复延迟 JavaScript 前收起其他原生连接。
中危漏洞
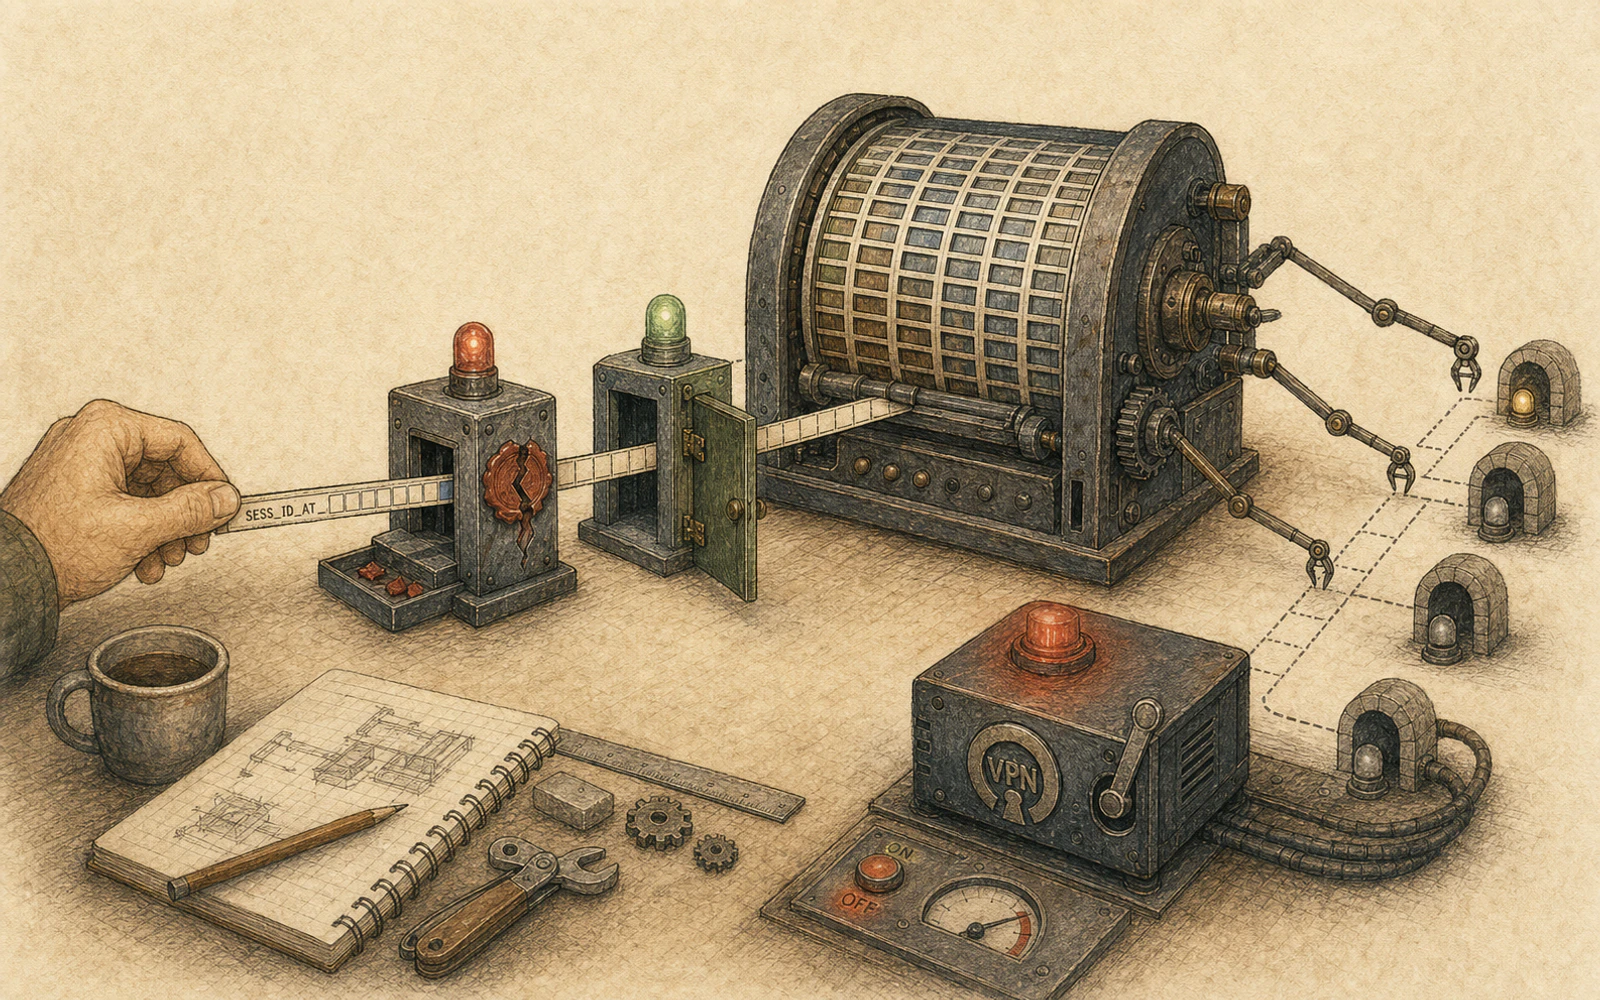
OpenVPN CVE-2026-13122:一段短令牌如何进入会话记忆并终止 VPN 服务CVE-2026-13122 发生在 OpenVPN 2.6.0—2.6.20 与 2.7 alpha1—2.7.4 的 external-auth 模式:只带 SESS_ID_AT_ 前缀的短凭据会在密码学校验失败后仍被保存为初始会话令牌,固定偏移读取与写入随即走出这段字符串的真实长度,最终触发致命断言并结束服务端进程。
高危漏洞
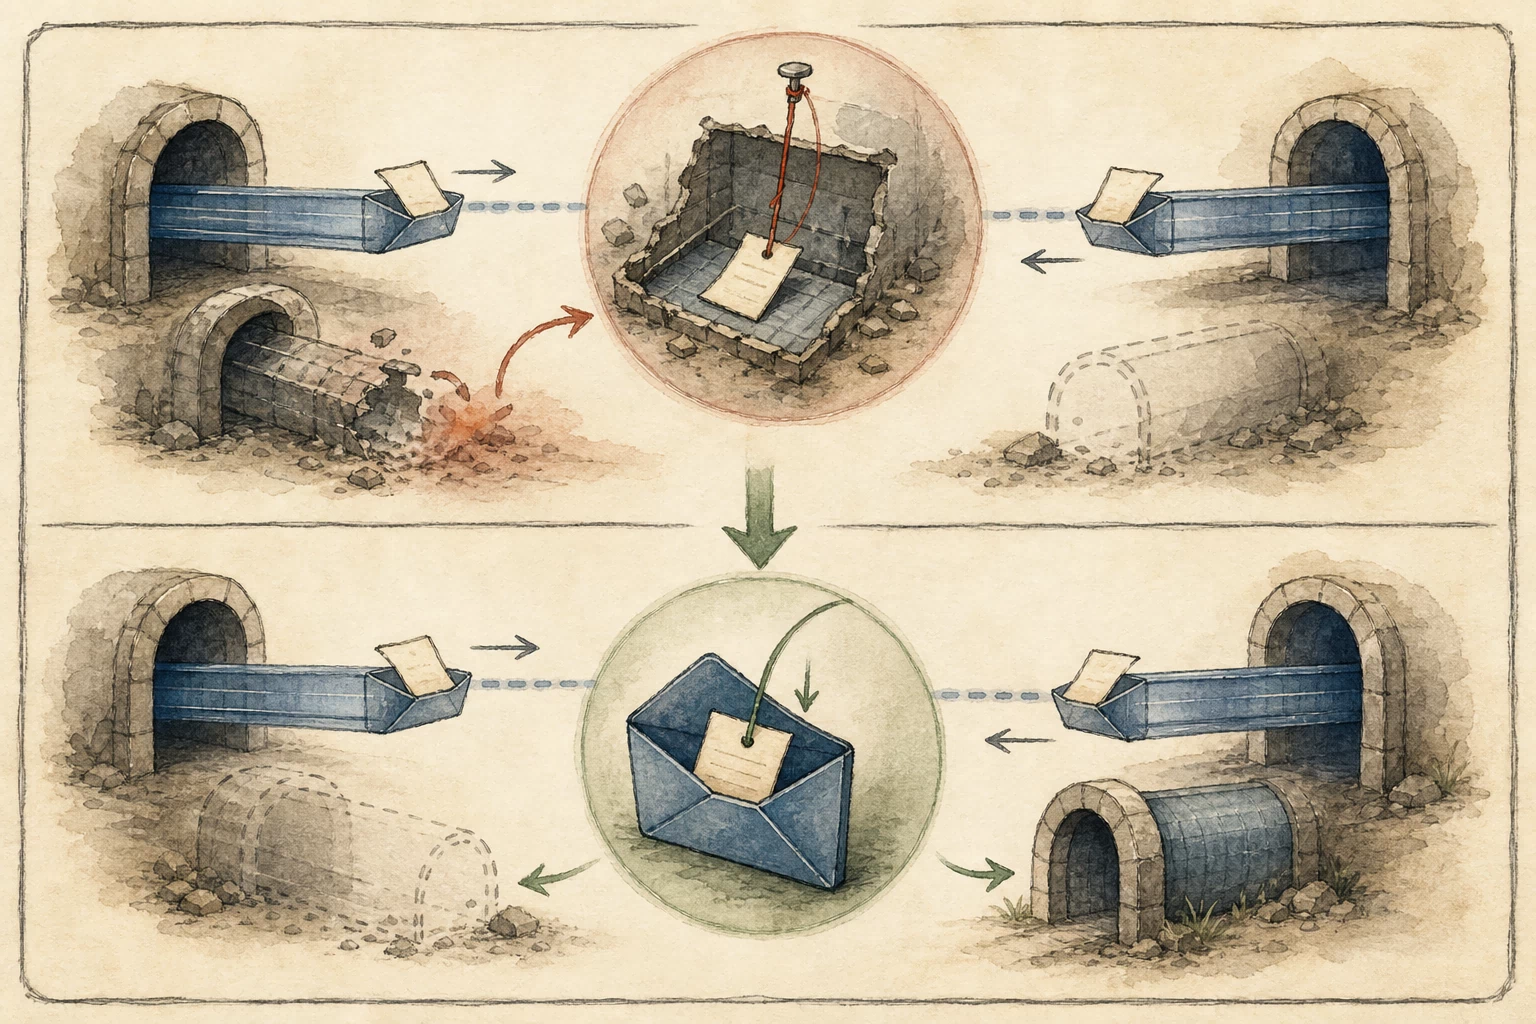
OpenVPN 会话晋升留下了一个已释放的 ACK 指针(CVE-2026-12996)CVE-2026-12996 发生在 OpenVPN 服务端一次 TLS 多会话调度中:活动会话先把独立 ACK 的浅指针交给外层发送槽,候选会话随后达到 TLS 晋升门槛并释放旧会话,事件循环继续读取已经失效的 ack_write_buf ,形成可由远端协议时序触发的堆释放后使用。
高危漏洞
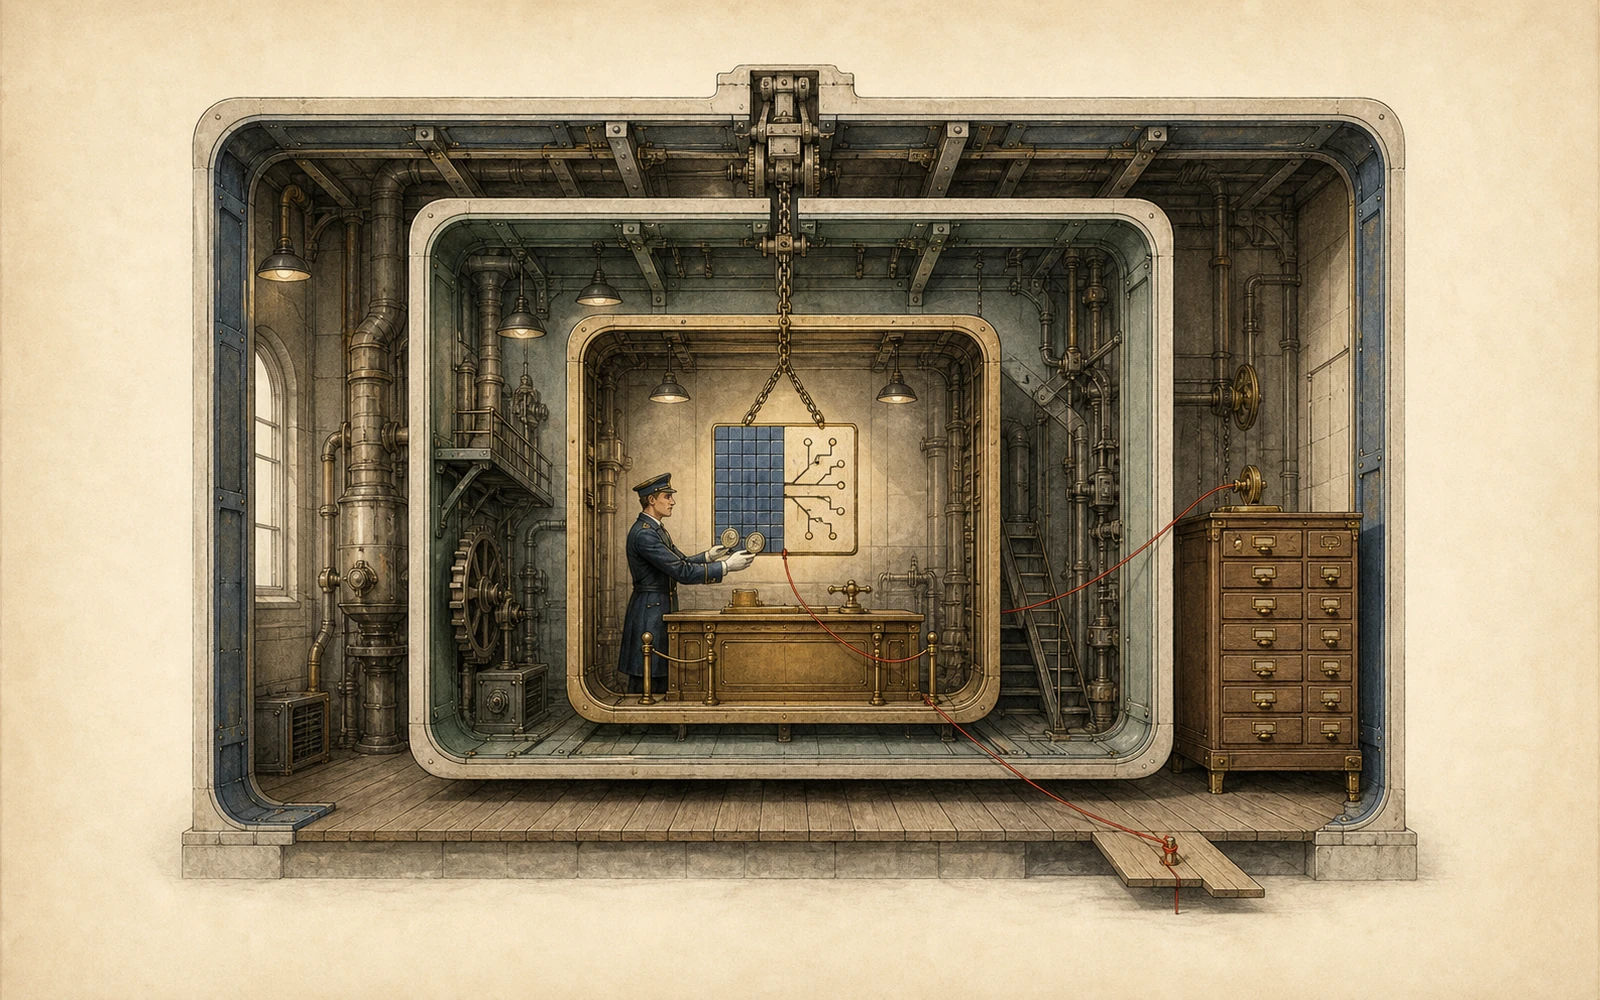
KVM 只认房号,没看身份牌——重走 Januscape(CVE-2026-53359)Januscape(CVE-2026-53359)让 KVM/x86 在同一 GFN 改变 role 后继续复用旧 shadow page,留下可能活过页面的 rmap 状态;提供不受信嵌套虚拟化的平台应重启 L0 至供应商当前支持且包含修复的内核,直接跟随 kernel.org 者截至 2026 年 7 月 27 日采用 7.1.5、6.18.40、6.12.98、6.6.145 或 6.1.178,并在源码、L2、迁移与日志验收前暂停相关调度。
高危漏洞
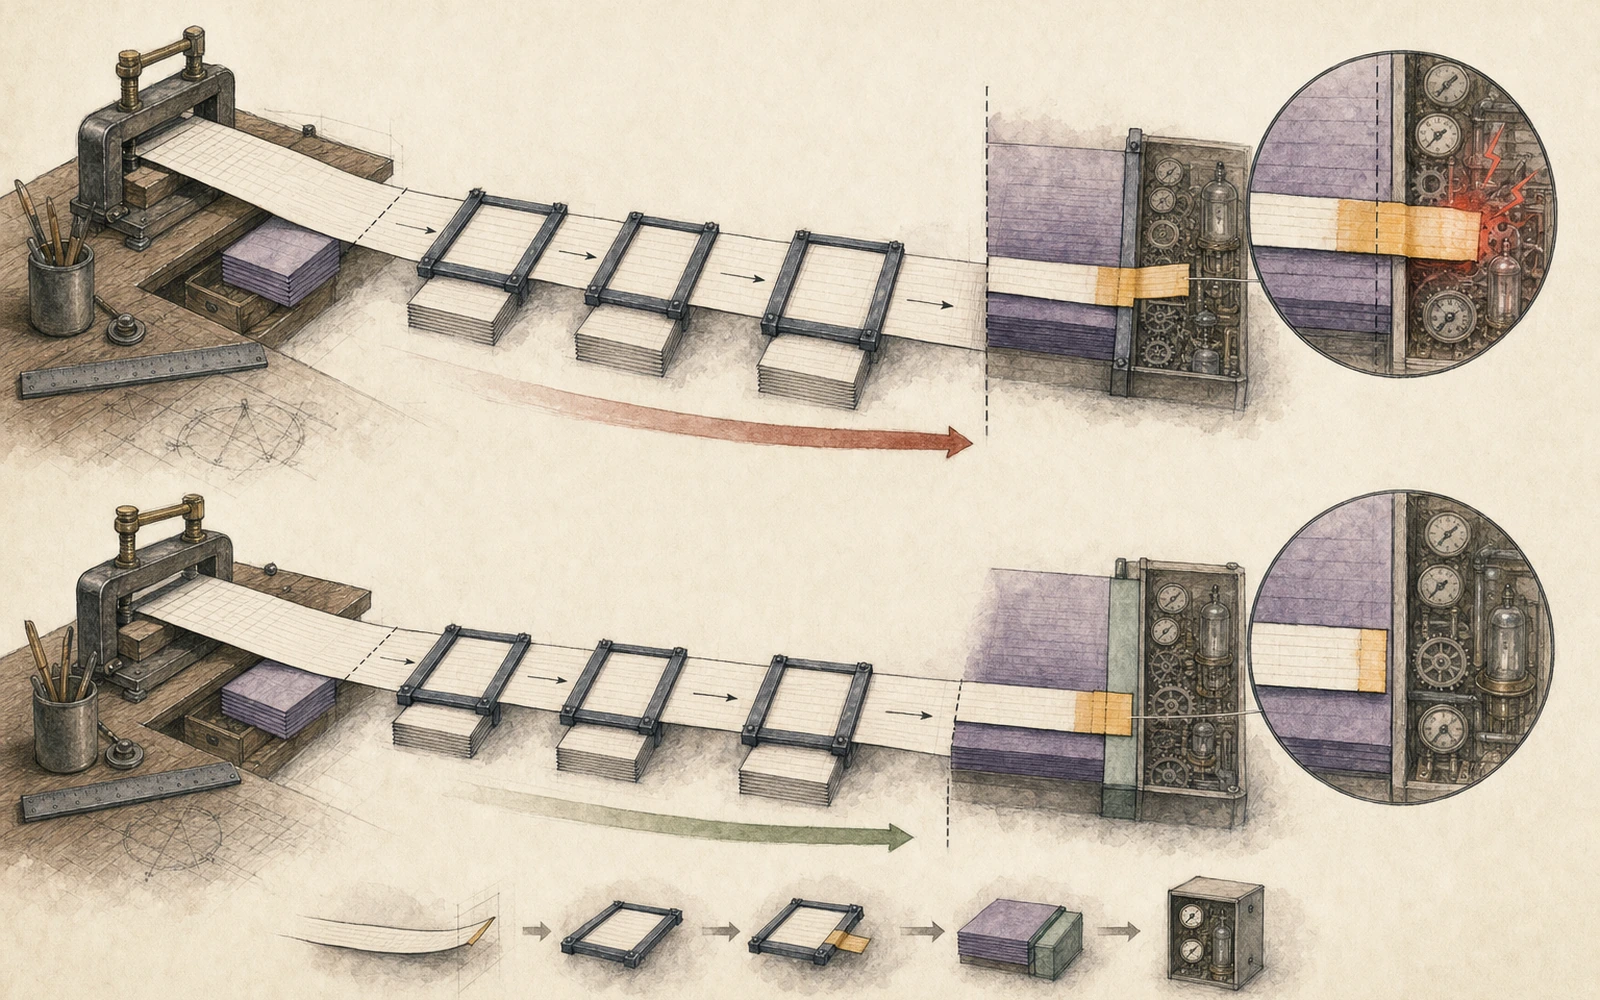
Linux IPv6 fraggap 记账错误如何导致越界写(CVE-2026-53362)CVE-2026-53362 是本机 UDPv6 splice 发送路径中的内核越界写;永久处置要求安装适用修复并启动该内核,随后用软件包身份、启动内核、boot ID 和行为回归共同验收。
中危漏洞
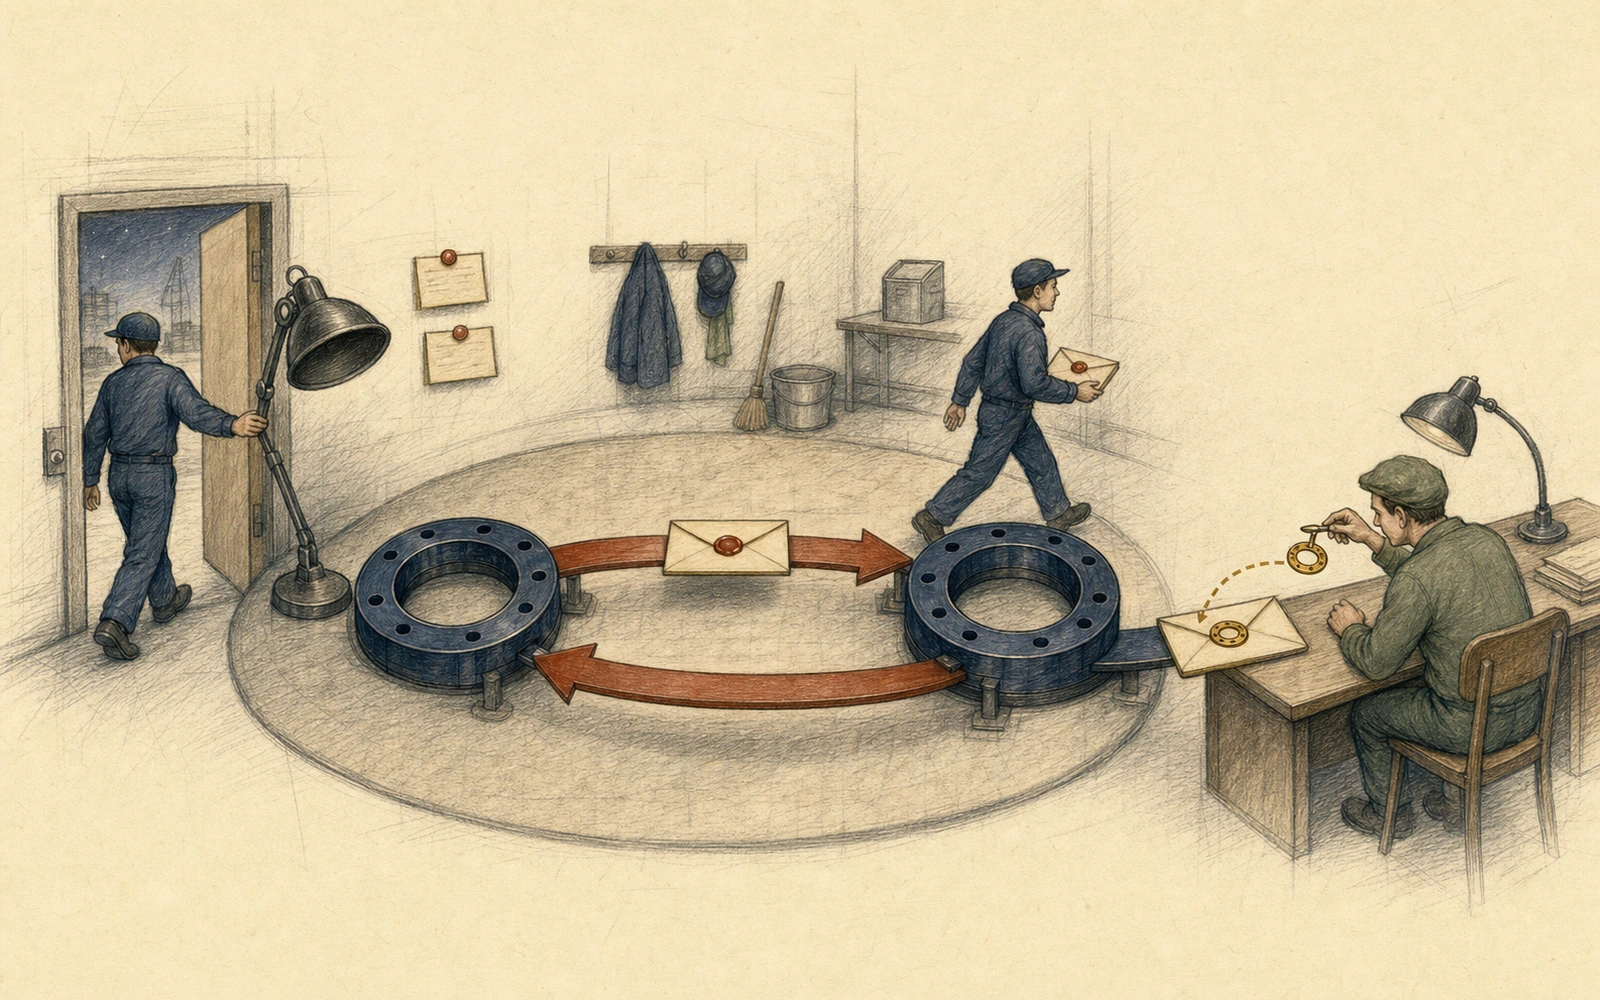
第一轮 GC 熄了灯,第二轮还在清场——重走 AF_UNIX 竞态(CVE-2026-53361)CVE-2026-53361 会让排队重跑的 AF_UNIX 垃圾回收 worker 在 gc_in_progress 为 false 时继续分析套接字图,使并发的 SCM_RIGHTS MSG_PEEK 不再通知序列变化;本文从两轮 workqueue 时序出发,追到过期的 SCC 判定、worker 入口修复、反常的稳定分支版本图,以及一支 Linux 机群真正完成修复所需的证据。
高危漏洞
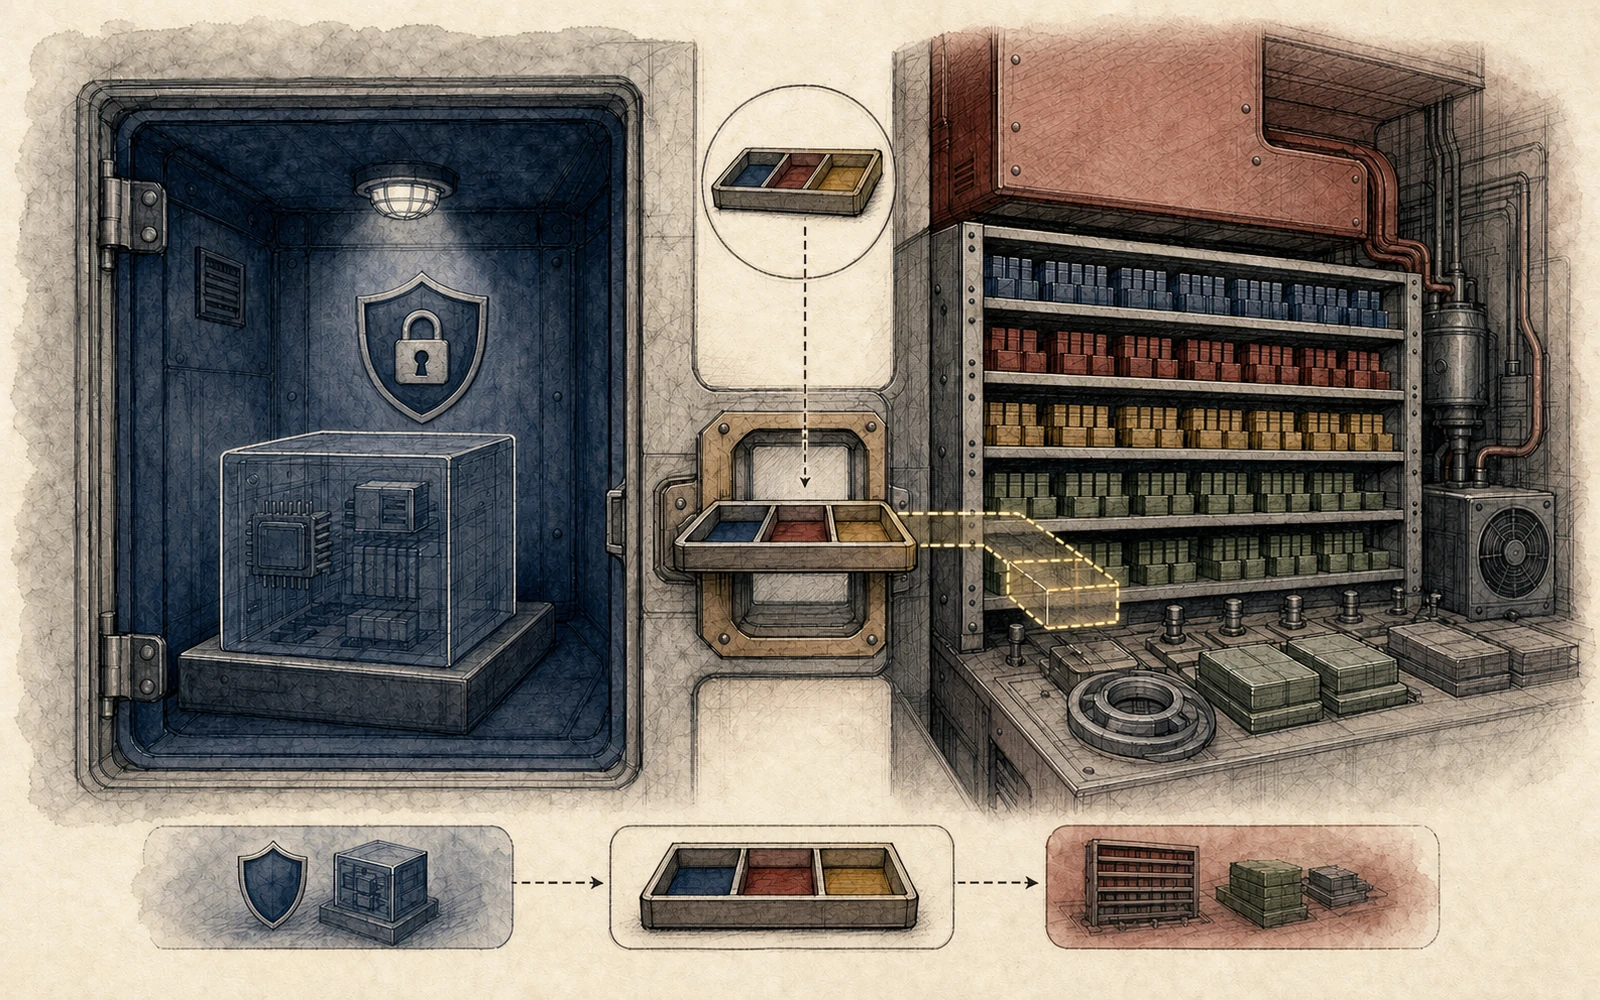
KVM 把 24 字节 scratch 当成整页——重走 GHCB 越界(CVE-2026-53360)CVE-2026-53360 让恶意 SEV-SNP 客体把本不存在的 PSC 长度解释成 24 字节页外 KVM 堆对象,再让它借用完整 GHCB 才拥有的 253 项上限,造成公开 KASAN 已确认的越界与释放后使用;本文沿对象穿过 VMGEXIT、userspace completion 和十提交修复,把结论落实为上游与发行版版本、L0 重启、SNP 调度、证据保全和回归验收。
中危漏洞
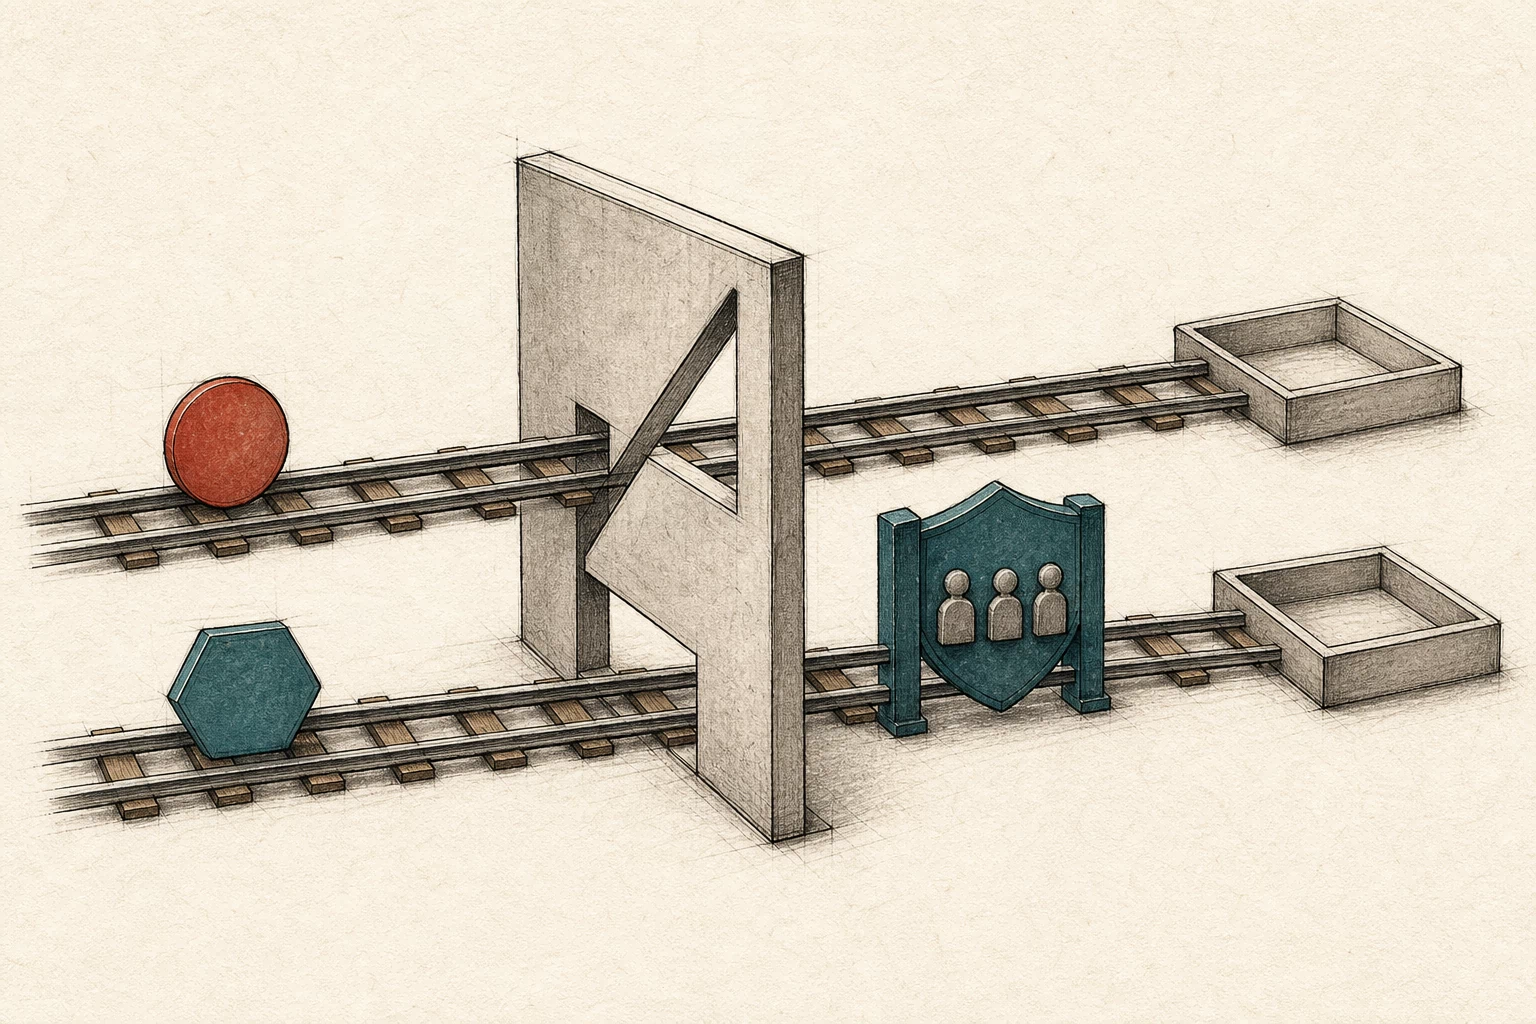
Tomcat 那条漏掉 HTTP 方法的斜杠(CVE-2026-55956)CVE-2026-55956 让 Apache Tomcat 在默认 Servlet 路径 / 上选择安全约束时漏掉请求方法,原本只为公开读取准备的规则可能混入受保护操作;应盘点 CNA 明确列出的五个受影响区间以及其称“也可能受影响”的每条退役分支,并将受支持部署升级到 9.0.119、10.1.56、11.0.23 或经验证的后续版本。
高危区块链
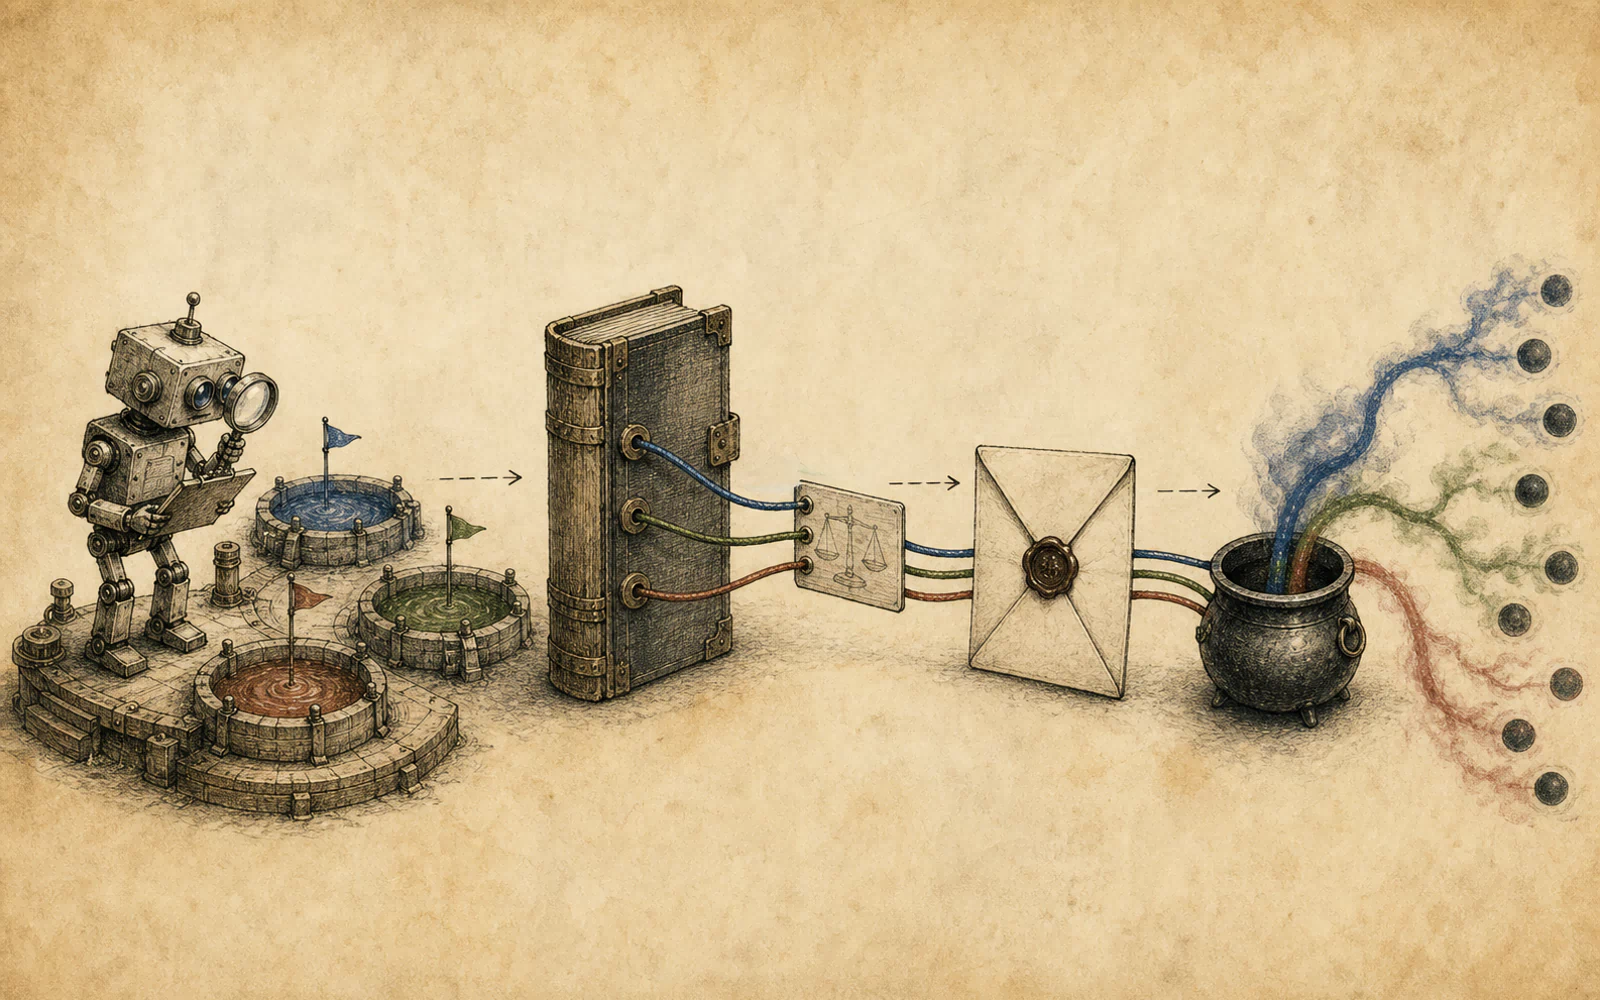
交易结束了 授权却留在 JaredfromSubway 的收割现场这座反向蜜罐用真实可兑现的小额利润诱使 JaredfromSubway 主动把 WETH、USDC 与 USDT 的持久支出权交给陌生 wrapper,再用只在特定区块生效的切换跳过预期的 transferFrom() ;BlockSec 识别的一笔收割交易由此从单份运营合约转出约 750 万美元资产,暴露出自动交易系统必须补上的完整权限生命周期。
高危漏洞
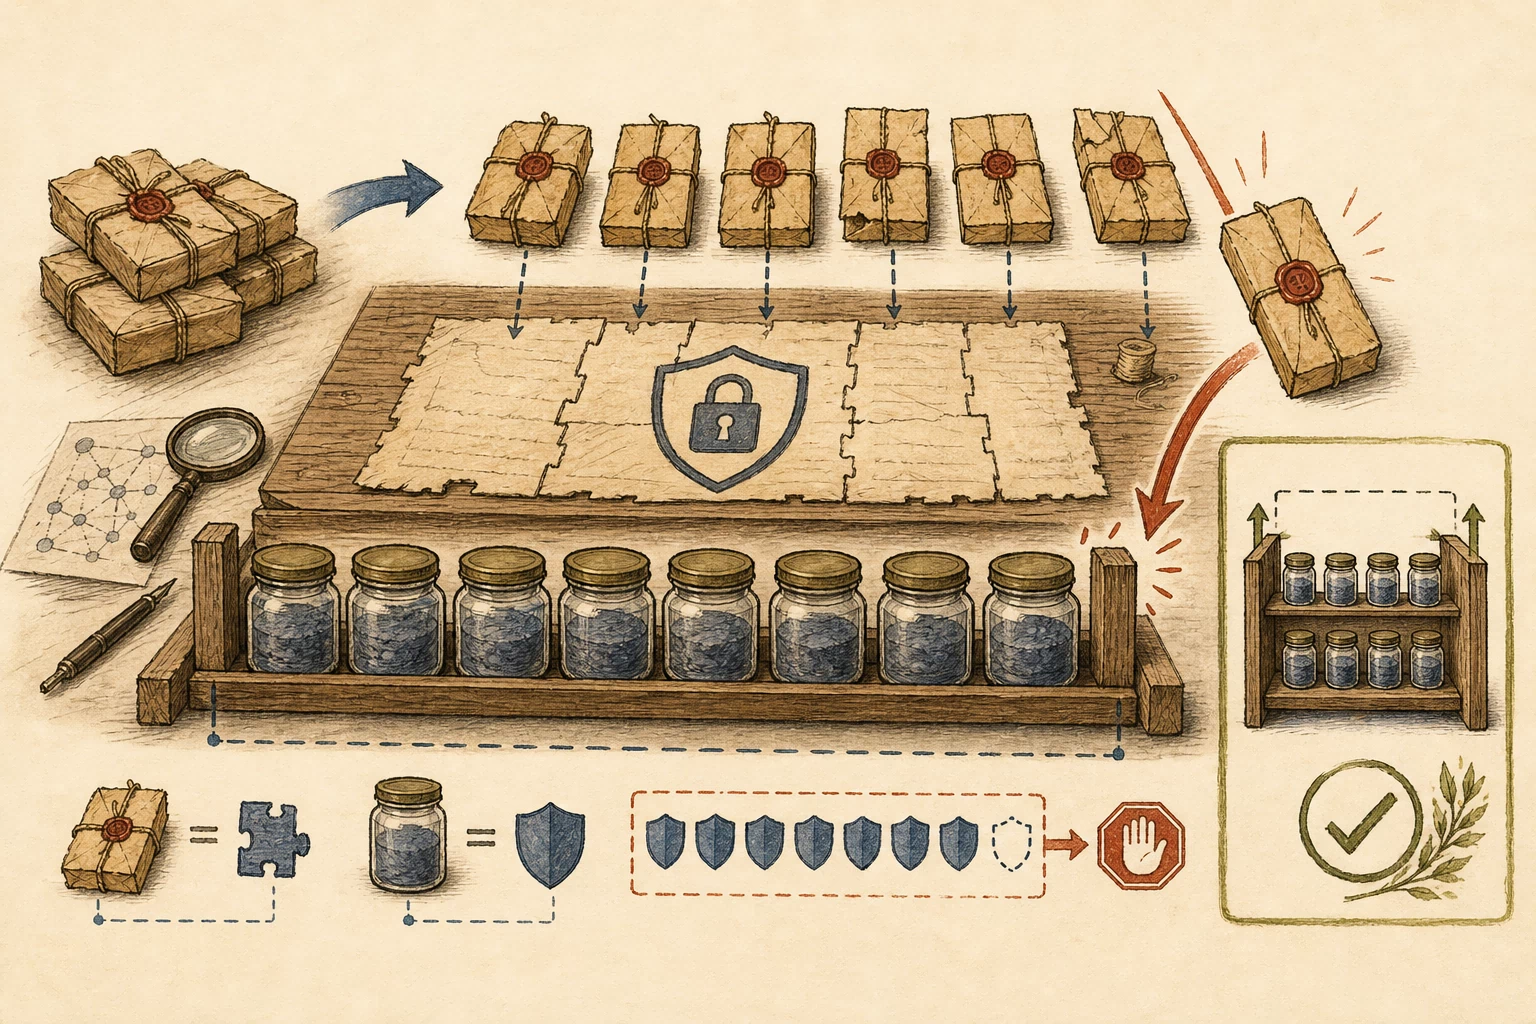
Libreswan CVE-2026-12413——IKEv2 分片重组中的满表断言CVE-2026-12413 让未完成身份认证的 IKEv2 对端在受保护的分片消息中恰好占满 30 个载荷描述符,Libreswan 4.6 至 5.3 随后把合法计数误判为内部不变量破坏并主动终止 pluto ,远程攻击者可据此反复中断 VPN 控制面,5.3.1 已修正这项边界判断。
高危漏洞
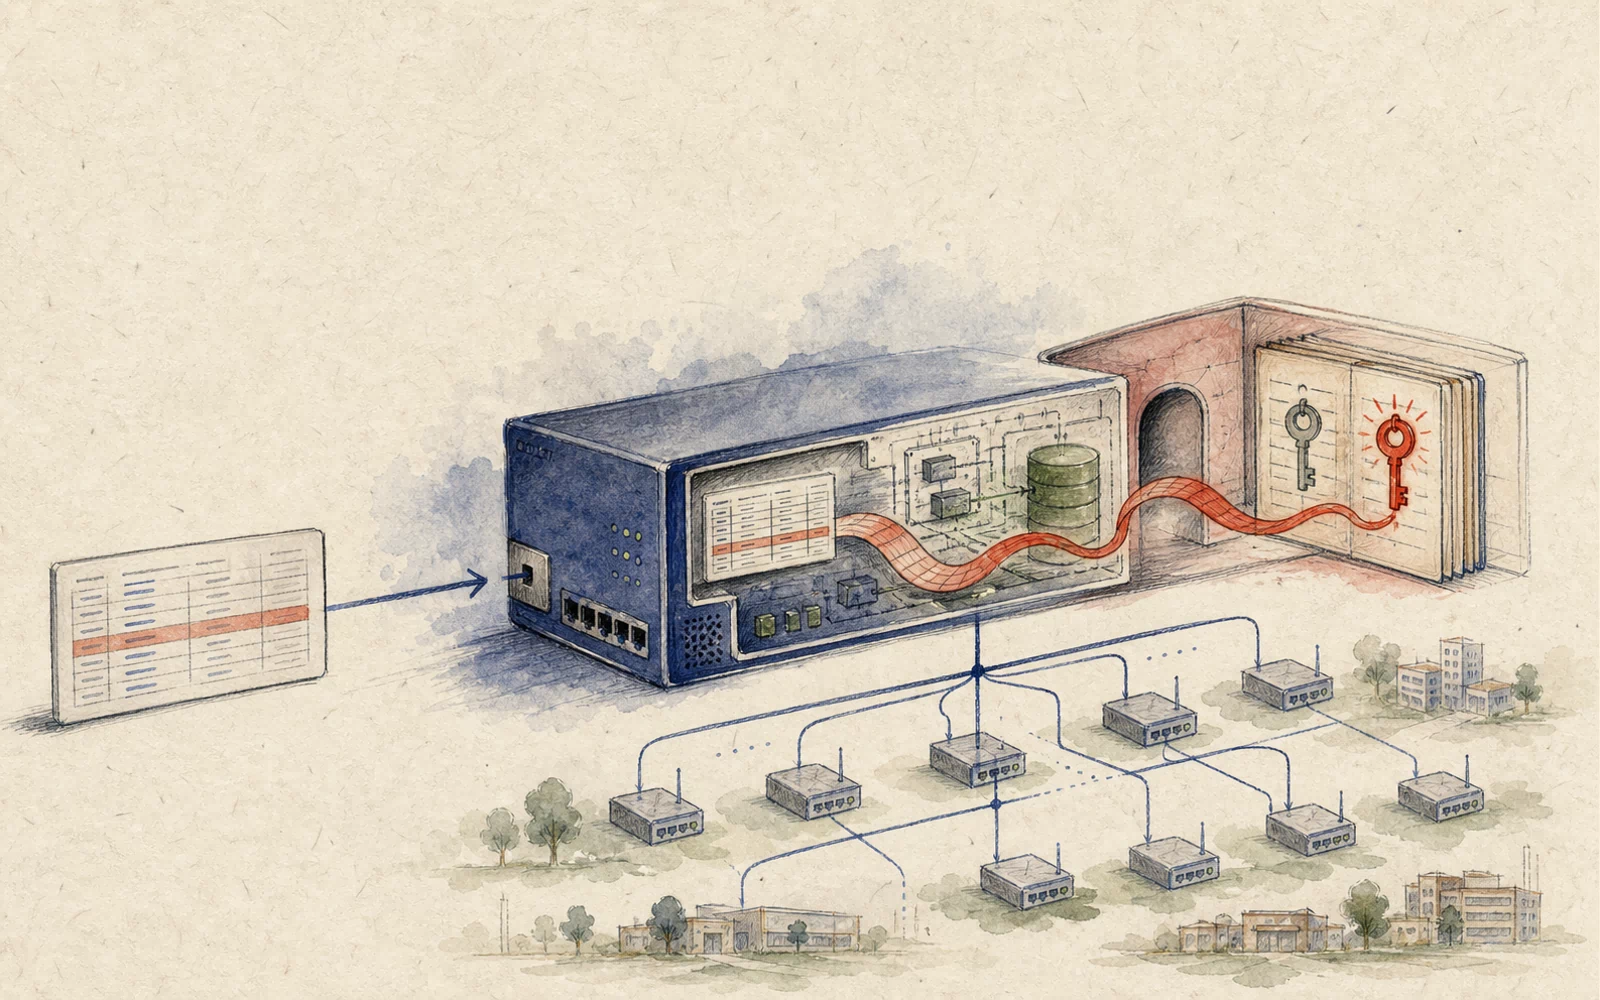
密码恢复原样,设备却多了一个 root:Cisco SD-WAN CVE-2026-20245一次短暂的 admin 密码改动打开了 Catalyst SD-WAN Fabric,一份特制 Tenant CSV 随后创建 UID 0 账户,清理动作又试图把设备恢复成眼熟的样子;CVE-2026-20245 的关键不只在 netadmin 如何抵达 root,也在响应团队如何找回仍然存活的证据。
严重漏洞
五台敞开的服务器,暴露了 PeopleSoft 零日漏洞如何一路走到数据勒索Oracle 公布 CVE-2026-35273 之前,UNC6240 已借 PeopleSoft 环境管理入口取得代码执行,随后铺设伪装过的 MeshCentral 管理平面、摸清应用体系、通过 SSH 横向移动、归档数据并留下勒索痕迹;一组意外开放的暂存目录,最终让整段行动从内部翻了出来。
严重漏洞
strongSwan CVE-2026-47895——空身份克隆中的双重释放CVE-2026-47895 允许未认证的 IKE 对端用两字节 EAP 身份 @# 制造一块零长度但可释放的内存,strongSwan 克隆身份时让两个对象共同持有该地址,认证失败后的清理会触发 double-free、导致网关进程崩溃,项目同时将其评估为具备潜在远程代码执行风险。
高危钓鱼
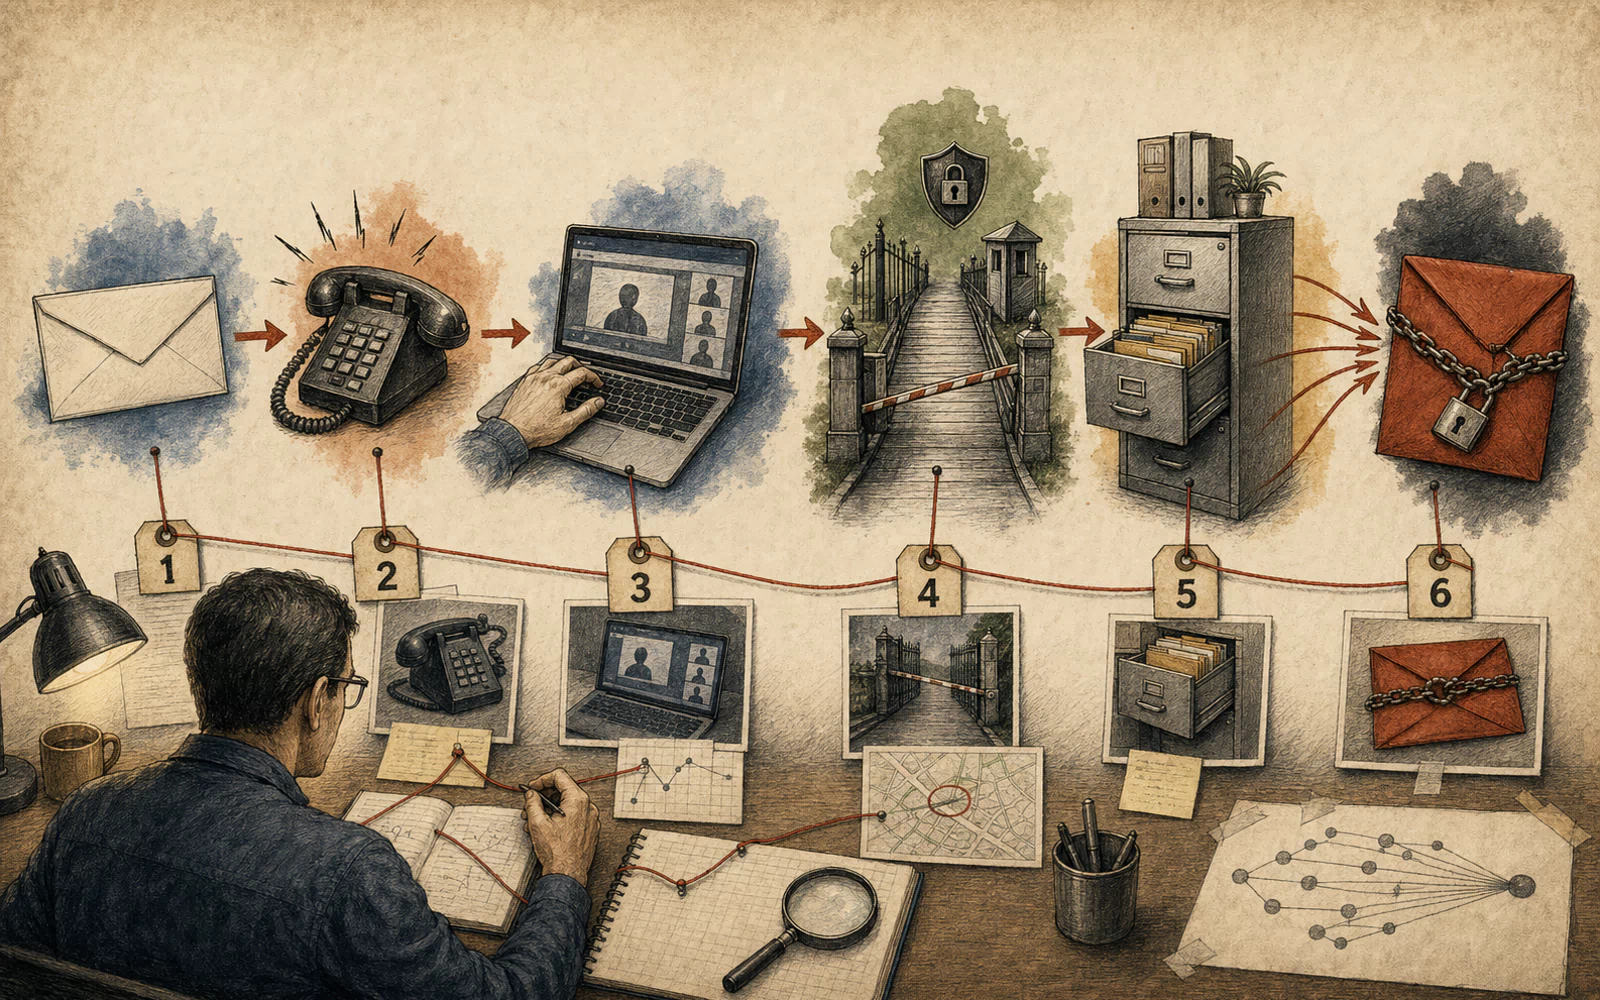
一封什么也没带的邮件,如何把 UNC3753 带进企业文档库UNC3753 用没有恶意链接和附件的发票邮件留下记忆,再以 IT 支持来电取得屏幕控制,从个人设备跨入企业 VDI,搜索 iManage、OneDrive 与共享盘,并在离场后迅速发起数据勒索;这份报告沿八次信任转交,还原证据如何在邮件、电话、会话、文档、传输与前台记录之间接续。
高漏洞
账号 ID 一直都在,这条筛选查询为何仍看见了别的租户Chatwoot 2.2.0 至 4.11.2 之前版本受 CVE-2026-44706 影响,因为已认证筛选值与持久化自定义属性键在 FilterService 中取得了 PostgreSQL 语法身份;默认把全部 Web 与后台进程升级至当前官方版 4.16.1,清点遗留键名和导出任务,并在实际数据库角色下通过合成双账号验收,4.11.2 只作为历史首个完整修复下限。
高危漏洞
7‑Zip NTFS 解析器的一字节缓冲区(CVE-2026-48095)CVE-2026-48095 让过大的 NTFS 簇指数与压缩属性值在 7‑Zip 中相加,使 32 位位移在已测构建中把输入分配压成 1 字节,随后一枚区段即可送入 256 MiB;所有 26.00 及更早解析器副本都应优先替换为当前官方 26.02,无法直接升级时至少使用 26.01 或经同一源码不变量核验的回移版本。
高危漏洞
菜单里消失的工具,为什么仍会出现在请求里:Open WebUI CVE-2026-45350CVE-2026-45350 使已登录的 Open WebUI 普通账号能够在聊天请求中点名本无权使用的本地工具或管理员配置的 MCP 连接;在 0.8.6 完成服务端修复前,这些能力可能先被装入对话执行环境,随后才交给模型选择。
中危漏洞
一张空白请求,怎么让两条路同时消失——重走 Tailscale TS-2026-002TS-2026-002 影响显式向 tailnet 开放设备 Web 界面的 Tailscale 客户端:能连到 TCP 5252 并完成登录检查的 peer 可以提交一个没有选择任何路由操作的请求;旧 handler 既没有索要出口节点或子网能力,也没有带回两组现有配置,随后却给两项空值盖上写入印章,清除了目标正在使用的出口节点和对外通告的子网路由。
高危漏洞
一枚分号如何走过 Quarkus 授权门(CVE-2026-39852)Quarkus HTTP 安全曾用带矩阵参数的路径匹配权限,RESTEasy 随后用基础路径分派同一资源;生产环境应运行含六月完整路径规范化修复的受支持维护版,并以权限、目的地、副作用和运行制品四项证据完成验收。
严重漏洞
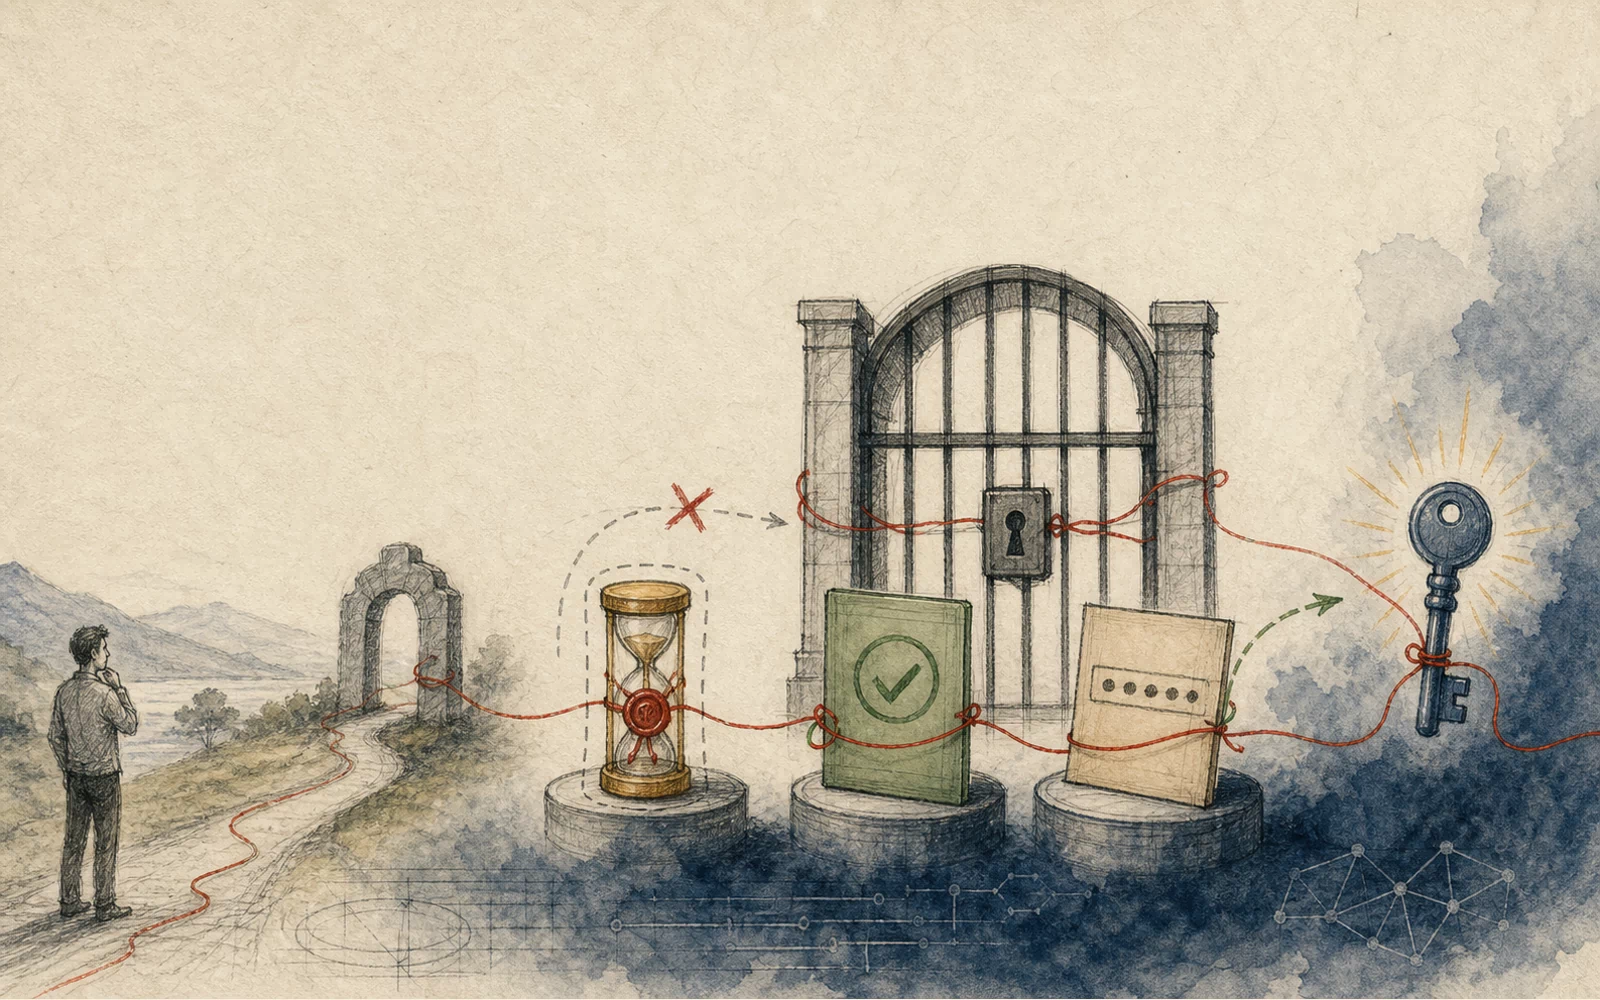
那把钥匙还没验完,门已经开了:Rocket.Chat CVE-2026-28514CVE-2026-28514 出现在 Rocket.Chat 企业微服务的密码登录流程:异步 bcrypt 比较返回的 Promise 尚未解析,就先被当作真值放过,随后系统签发会话令牌并把 DDP 连接绑定到被冒用的账户。
高危恶意软件
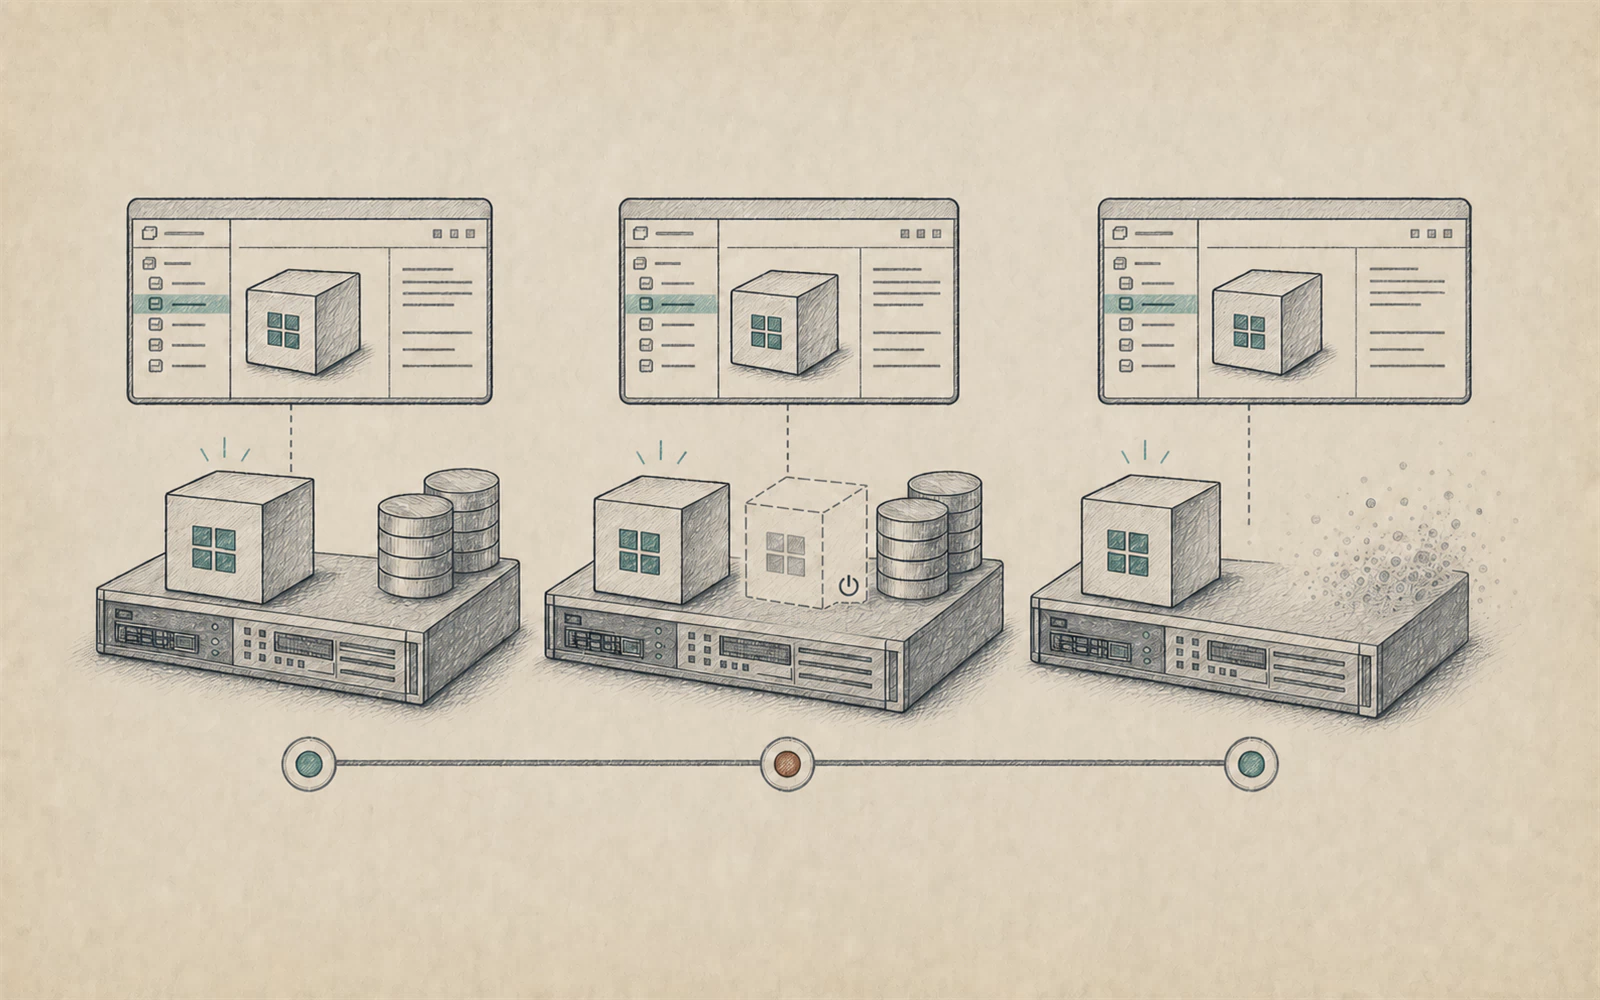
凌晨 03∶37,一台域控被悄悄复制——BRICKSTORM 藏在 393 天的阴影里五条 vCenter 日志记下了一台域控被复制、停留二十三分钟、随后消失的全过程,克隆机从未开机,揭开了管理面盲区;更广泛的 BRICKSTORM 报告提供跨案例的设备、身份与证据线索,却不能把它们续写成这名受害者的后续事件。
没有匹配的报告。
清空筛选或尝试其他关键词。