研究
Kiteworks 的关机周末
安全文件传输厂商 Kiteworks 收到威胁预警后,建议客户临时关机。几天后,它宣布停机期间找到的漏洞已经修复,服务可以恢复。
文章导航
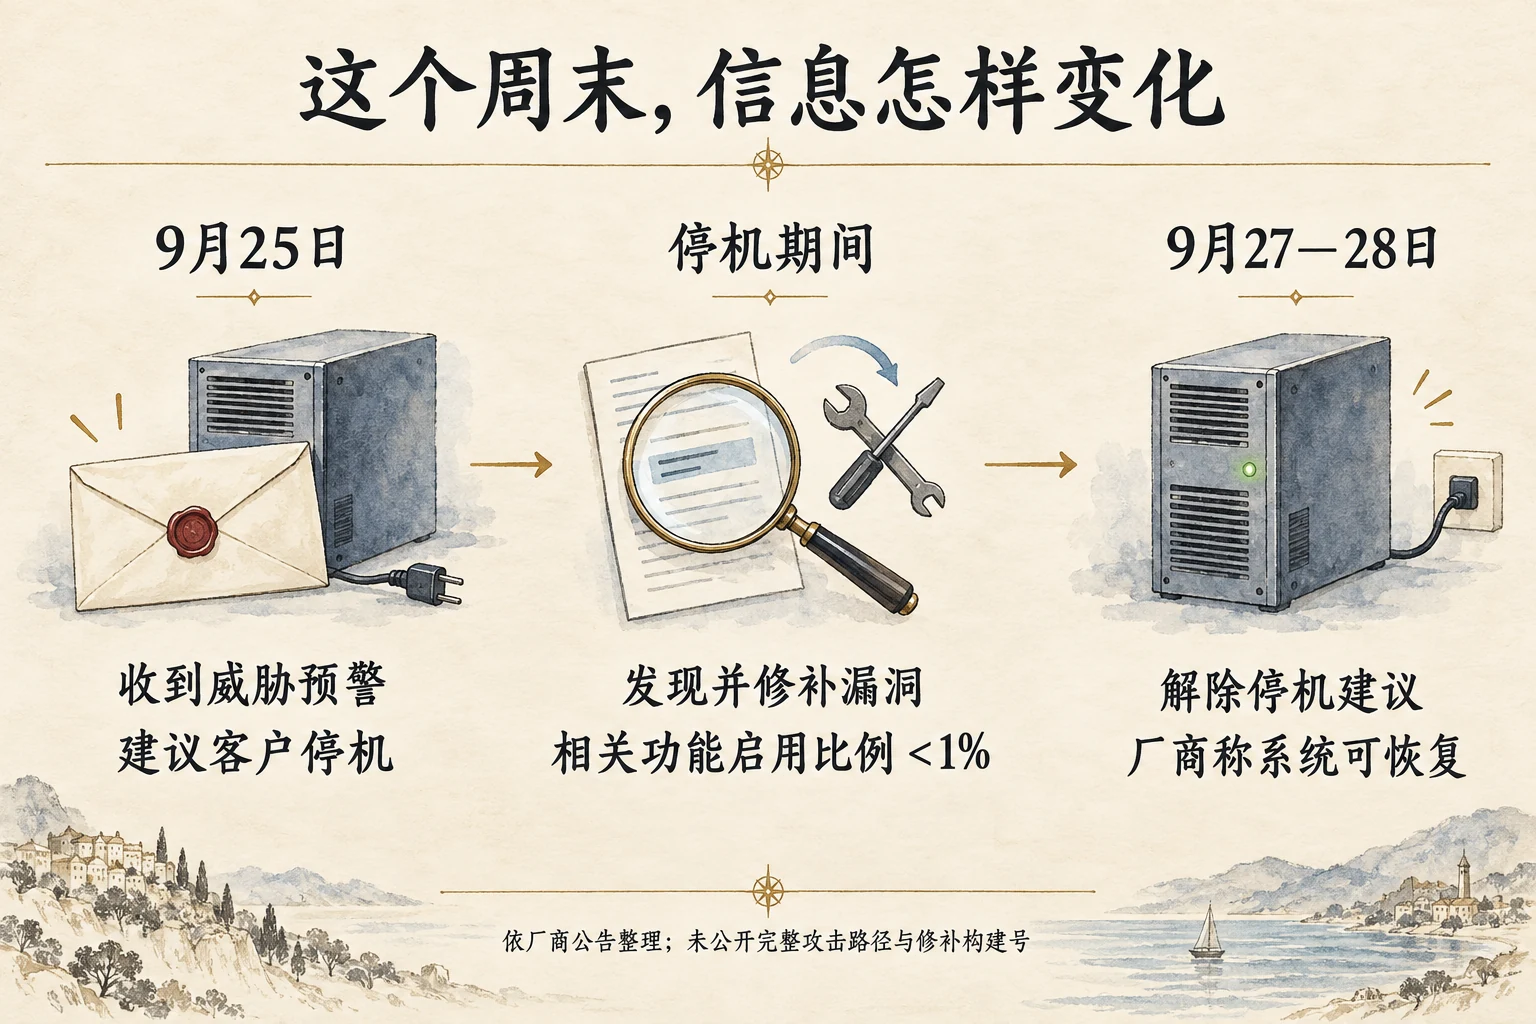
2026 年 9 月 25 日,Kiteworks 建议客户暂时关闭服务器。这家公司提供安全文件与数据交换服务,客户用它传输和收集敏感资料。服务器关掉以后,正常的收发任务也会暂停。
公司给出的理由是一份来自联邦机构的威胁预警。Kiteworks 称情报可信,因此建议先停机,防范可能到来的攻击。但在通知发出时,客户还看不到对应这次预警的公开漏洞编号、修补说明或攻击路径。
1 一份覆盖整个客户群的停机建议
9 月 25 日的公开公告要求暂停九小时。由客户自行部署在本地机房、AWS 或 Azure 的系统,需要客户动手关机;Kiteworks 托管的环境由厂商处理。建议针对 Kiteworks 系统,ownCloud、DRACOON、Zivver 等旗下品牌被明确排除在外。
早期通知的时间还更短:BleepingComputer 和 SANS 记录的是六小时,同期公开公告则写九小时。时区换算解释不了多出的三小时,现有材料没有说明原因。
建议甚至覆盖了没有直接暴露在互联网上的系统。对于管理这些机器的人,只封掉一个公网入口能不能代替关机,需要知道攻击从哪里进入。通知没有公开这条路径,客户也就很难凭自己的网络配置判断还有没有更小的停机办法。
在 The Record 的采访中,watchTowr 的 Jake Knott 认为,缺少公开 CVE、补丁和技术细节时,让整个客户群关闭生产系统十分反常。他同时提醒,厂商不会仅凭猜测提出这样的要求。Kiteworks 首席信息安全官 Frank Balonis 则解释了可信的联邦情报警告,强调这是预防措施。这里的难处已经很清楚:厂商要求客户中断业务,客户能用来判断风险的细节却很有限。
2 漏洞是在停机期间找到的
9 月 27 日,原公告加上了一条恢复通知,解除停机建议。第二天,Kiteworks 在另一份公告中解释了这段时间的发现:公司找到了一个此前未知的关键漏洞,已经修好,并给所有环境加了额外保护。厂商说,所有客户系统都可以恢复运行。
新发现的漏洞集中在一项少于 1% 客户启用的功能里,远小于最初停机建议覆盖的客户群。不过,这个范围是停机期间才查出来的:预警到来时,调查还没有走到这一步。“少于 1%”描述的是功能启用比例,漏洞能否被触发、数据是否被读取,还要看具体配置和记录。
左右滑动查看完整时间线。
功能名称可以从另一处找到线索。9 月 27 日的恢复通知单独要求自托管 Advanced Forms 客户联系支持;SecurityWeek 的后续报道也将漏洞指向 Advanced Forms,依据包括网上流传的客户邮件副本。官网提供的是明确的联系要求,9 月 28 日那份恢复公告本身没有写出功能名。
Kiteworks 的表单产品资料介绍过它的用途:收集数据,再接入文件共享、邮件、MFT、SFTP 和 API 工作流。停用这样的入口,可能连带影响等着收资料的人和程序。实际会停下哪些工作,要看客户接了哪些业务。
3 重新开机前发生了什么变化
停机九小时,能改变什么?厂商没有公布最初拿到的情报,也没有解释当时能否可靠地缩小停机范围,因此还无法据此判断周五是否有更好的选择。可以讨论的是,停机期间要完成什么,才有理由让客户重新开机。
SANS 9 月 25 日的评论提出了两种切实的考虑。Ed Skoudis 支持依据可信情报及时行动,认为组织应当有主动停止服务的能力。Lee Neely 提醒,攻击者也可以改时间。前者愿意先承担中断业务的代价,后者追问的是,等机器重新开起来,威胁是否还在。
关机让服务器停止处理新请求,也让正常用户失去服务。九小时后若启动的还是原来的程序,漏洞便仍在,攻击者可以改天再来。暂停期间完成修补,或查明可以安全恢复的条件,才能让这段业务中断有助于后续恢复。
Kiteworks 称已在这段时间修补漏洞、增加保护,并表示没有看到入侵迹象。客户日志、监测覆盖和完整调查方法没有公开,也没有一宗公开记录的入侵能确认是被这次关机阻止的。对方是否按预警行动、监测能否看见攻击,都会影响对停机效果的判断。客户重新开机前,仍需确认修补已送到自己的机器上。
4 公告里的 9.5.1,指的是哪次修补
9 月 25 日的公告建议使用 9.5.1,当时说的是已经知道的问题;9 月 28 日公布的漏洞则是在停机期间新找到的。后一次修补怎样送达,公告没有交代:可能是特定构建、热修补或其他部署操作,也没有完整构建号可供逐一核对。因此,设备上显示 9.5.1,仍无法确认新增的修补是否已经完成。
自己管理系统的客户,可以把安装版本、完整构建信息和 Advanced Forms 是否启用告诉 Kiteworks 支持,要求确认这台机器还需做什么、怎样查到修补已完成。自托管 Advanced Forms 客户尤其应按官网要求联系支持。由厂商托管的客户,也可以索取自己环境的完成确认。
取得修补确认后,再用自己的测试账号和不含敏感资料的文件,走一遍实际使用的提交、收件、权限和后续交付,并核对停机期间排队或重试的任务有没有漏发、重发。这是在检查业务能否恢复,文件送达本身不能证明漏洞已经修好。
如果某台机器仍未获得修补确认,就按与厂商约定的办法保留临时限制,并安排受影响的工作。不要为了赶快恢复,自行退回一个修补状态不明的旧快照。能否只暂停某个组件,需要厂商针对实际部署作出说明;攻击路径尚未公开,因此无法给所有部署推荐同一个替代办法。
9 月 27 日以后,厂商已经解除普遍停机建议,继续转发旧通知会让人错过恢复消息。若客户自己发现可疑访问或数据异常,则要保存记录继续调查。修补软件不会解释此前发生的操作,也收不回可能已经送出的资料。
5 下次能少停一些吗
Kiteworks 在恢复公告中感谢了临时放弃周末、通宵配合的客户。一次统一通知到了客户那里,会变成值班、业务协调、关机和重新开机。厂商可以发布一条恢复消息,客户还要把自己的工作一项项接回来。
要让下次中断小一些,管理员得能查清自己启用了哪些功能、能否单独关闭它们、关闭后挡住了哪条路径。厂商需要依据产品实现说明这些操作。本次只关表单是否足够,公开材料没有答案;清楚的组件清单和依赖关系,至少能让客户在下一次预警时更快判断影响范围。
客户也需要准备好暂停服务之后怎么办。谁必须接到通知,哪些资料可以等,哪些任务已有批准的备用渠道,都应该事先弄清。安全传输工具停了,工作还在那里;临时改用个人邮箱或无人管理的共享盘,可能增加资料泄露的风险。