PHP 两个未授权 RCE:一次 longjmp 与一份残留状态
你的 PHP 站点即使要求登录,也可能被一个不带凭据的请求打穿。漏洞不在你的应用代码里,在 PHP 处理请求的机制里:内存耗尽时的退出方式会留下半初始化的请求数据,跨请求的旧状态又会指向已经释放的内存。两个洞都发生在应用代码开始执行之前,Apache mod_php 已有利用演示。
阅读报告 →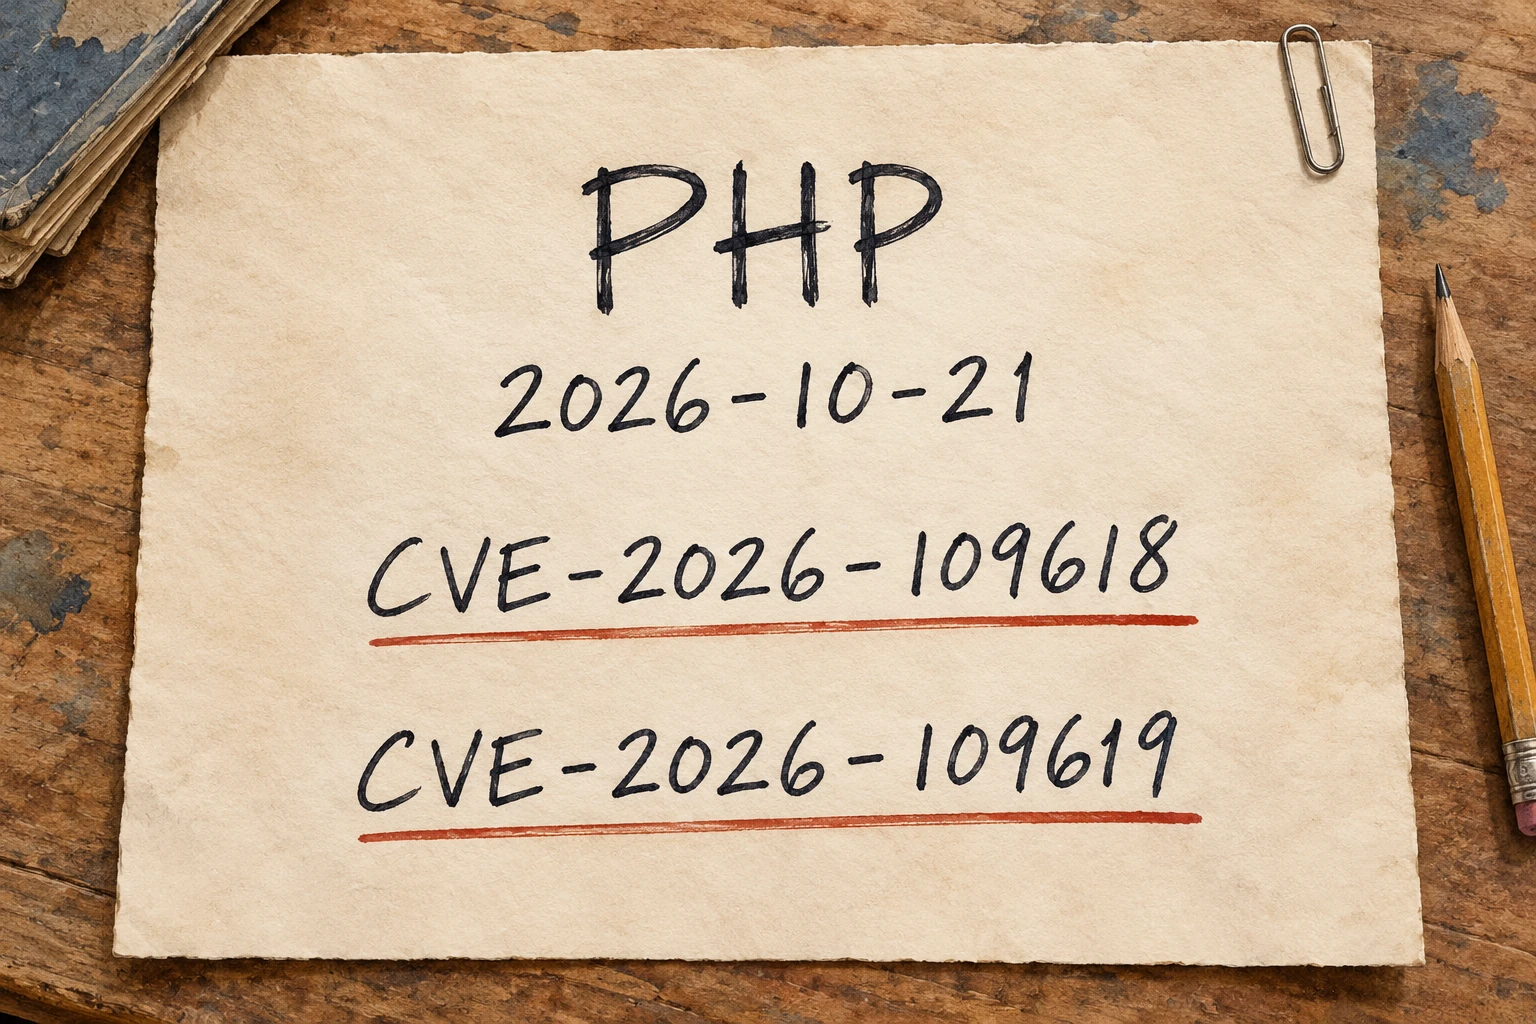
你的 PHP 站点即使要求登录,也可能被一个不带凭据的请求打穿。漏洞不在你的应用代码里,在 PHP 处理请求的机制里:内存耗尽时的退出方式会留下半初始化的请求数据,跨请求的旧状态又会指向已经释放的内存。两个洞都发生在应用代码开始执行之前,Apache mod_php 已有利用演示。
阅读报告 →